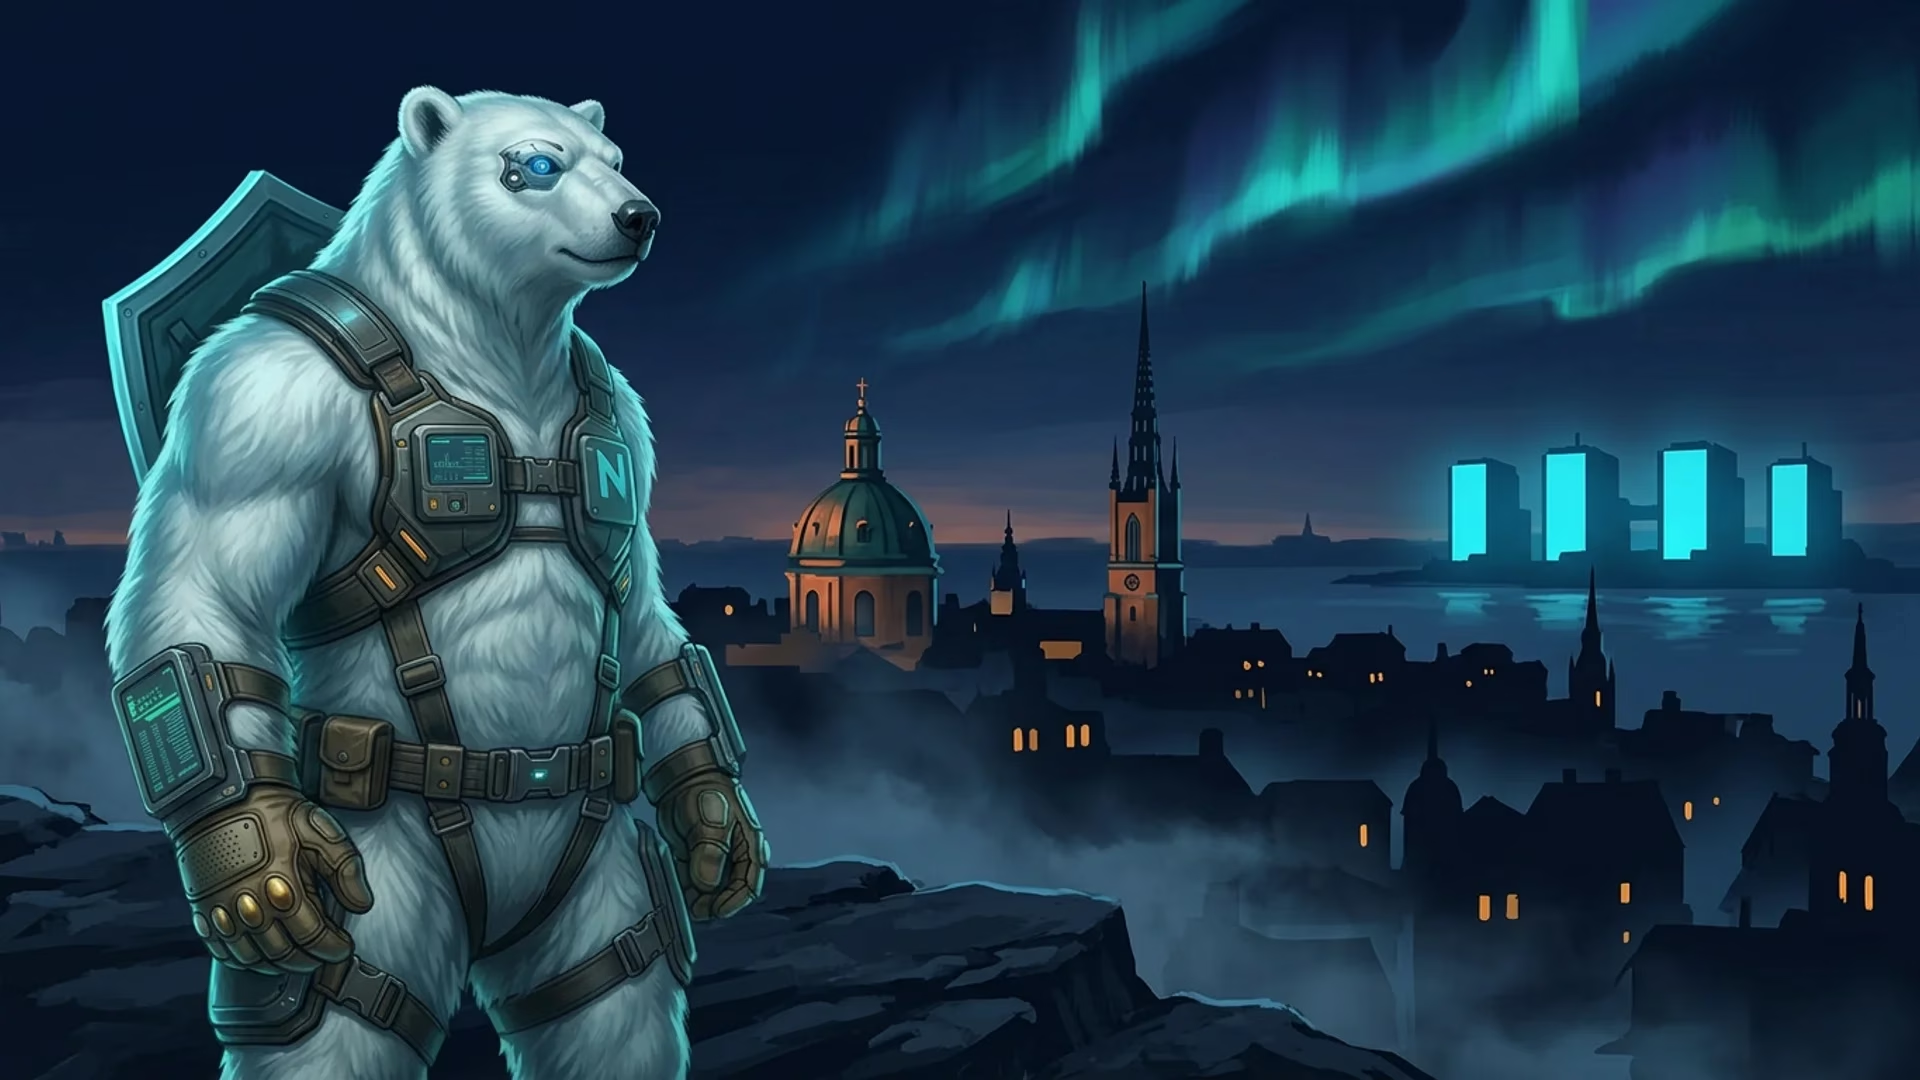
편집 구성: 스웨덴 헌법 언론 자유 유산 장면 — 전경의 화강암 단상에 묶인 1766년 Tryckfrihetsförordningen 권, 뒤에 부드러운 오로라 빛 속의 스톡홀름 구시가지 실루엣, 부두에서 망을 보는 NordBastion 북극곰 마스코트
관할권 · Sweden · 헌법 심층 탐구

스웨덴.
헌법으로서의 언론 자유, 형사 법령으로서의 출처 비밀.

스톡홀름의 서버에 도달하는 체제에 대한 깊은 읽기: Tryckfrihetsförordningen (1766), Yttrandefrihetsgrundlagen (1991), TF 제3장 출처 보호, IMY 시행 — 그리고 방패가 다하는 부분.

요약
  • 01

    Tryckfrihetsförordningen (1766, 마지막 개정 2018)과 Yttrandefrihetsgrundlagen (1991)은 일반 법령 위에 순위가 매겨지는 헌법 법령입니다.

  • 02

    TF 제3장은 익명 출처를 공개하는 것을 형사 범죄로 만들고, 공공 당국이 그 사람이 누구인지조차 조사하는 것을 금지합니다.

  • 03

    솔직한 한계: EU 회원국, EU e-Evidence 규정 2026년 완전 적용, SÄPO는 동맹 신호 정보 서비스와 협력합니다.

체제

네 가지 헌법 법령, 그 중 두 가지가 표현에 관한 것. 미국보다 더 오래됨.

스웨덴 왕국은 네 가지 grundlagar를 가집니다 — 일반 법령 위에 순위가 매겨지고 중간 총선거와 함께 두 번의 연속된 Riksdag 투표에 의해서만 개정될 수 있는 헌법 법령. 그것들은 정부 도구 (Regeringsformen), 승계법, 언론 자유법 (Tryckfrihetsförordningen, TF, 1766, 마지막 포괄적 개정 2018) 및 표현의 자유에 관한 기본법 (Yttrandefrihetsgrundlagen, YGL, 1991)입니다. 마지막 두 가지가 호스팅 제공자가 그 하에 사는 것들입니다.

TF는 더 오래된 문서입니다 — 미국 헌법보다 더 오래되었고, 프랑스 혁명보다 더 오래되었으며, 권리 장전보다 더 오래되었습니다. 1766년 12월 2일 Adolf Frederick 왕 하에서 제정되었으며, 어떤 지속적으로 기능하는 법 시스템에서도 처음으로 언론의 자유를 긍정적 권리로 성문화했습니다. 2018년 개정은 언어를 현대화하고 현대 인쇄와 배포를 다루도록 범위를 확장했습니다; 핵심 보장을 약화시키지 않았습니다. YGL은 TF가 작성될 때 존재하지 않았던 "기술적 기록" — 라디오, 텔레비전, 비디오, 웹사이트 — 으로 동일한 체제를 확장하기 위해 1991년에 추가되었습니다.

인프라 운영자에게 가장 중요한 조항은 TF 제3장에 성문화된 källskydd — 출처 보호 — 입니다. § 1은 출판을 위해 정보를 받는 누구든 출처의 신원을 보호할 의무를 부과합니다. § 3은 좁은 열거된 사례 (일반적으로 왕국에 대한 중대 범죄, 철저히 등재됨)를 제외하고는 동의 없는 공개를 금지합니다. § 4는 공공 당국이 출처가 누구였는지 조사하는 것을 금지합니다. § 5는 무단 공개를 벌금이나 투옥으로 처벌 가능한 형사 범죄로 만듭니다. 결합된 효과는 유럽 법에서 드뭅니다: 운영자는 출처 비밀 위반에 대해 형사적으로 책임이 있고, 국가는 묻는 것조차 형사적으로 제약됩니다.

YGL은 동일한 아키텍처를 전자 출판으로 확장합니다. YGL 보호의 가장 강력한 등급 — 책임 발행인 (ansvarig utgivare)과 Myndigheten för press, radio och tv에 의해 발급된 utgivningsbevis를 가진 출판물로서의 공식 지정 — 은 옵트인입니다. 증명서 없는 사이트는 여전히 기본 YGL 원칙과 일반 유럽 언론 자유 판례법으로부터 이익을 얻지만, 인증된 체제가 공개 시장에서 사용 가능한 가장 명시적인 방패입니다. NordBastion은 고객을 대신하여 utgivningsbevis를 제출하지 않습니다; 이것은 고객이 합당할 때 자신의 이름으로 내리는 프로젝트 수준 결정입니다.

세 가지 읽기

규제 기관, 선례, 한계. 세 가지 모두 중요합니다.

헌법 텍스트는 답의 절반에 불과합니다. 나머지 절반은 누가 그것을 시행하는지, 누가 그것을 테스트했는지, 그리고 어디에서 다하는지입니다.

규제 기관 · IMY

Integritetsskyddsmyndigheten

IMY는 스웨덴 데이터 보호 당국이며 EU에서 더 단호한 GDPR 규제 기관 중 하나입니다. 불법 Google Analytics 전송에 대한 스웨덴 공공 기관에 대한 문서화된 시행 (2023), 과도한 보유에 대한 신용 참조 기관, 그리고 학교 안면 인식 파일럿을 좁히는 일련의 결정.

고객에게 이것은 양방향으로 작용합니다: IMY는 제17조 삭제 권리를 실제 페널티로 뒷받침하고, NordBastion을 — 외부 규제 기관에 의해 — 저희가 선택에 의해 운영하는 제5조 최소화에 제약합니다.

선례 · Pionen 2010~2018

Bahnhof, WikiLeaks, 벙커

2010년 외교 전문 공개부터 2018년까지, Bahnhof는 — 스톡홀름 중심부의 Pionen 벙커에서 운영하며 — 8년간의 동맹 외교적 압력을 통해 WikiLeaks 공개 대면 인프라를 온라인 상태로 유지했습니다. 어떤 스웨덴 법원도 출처 자료의 공개를 명령하지 않았습니다; 어떤 스웨덴 법원도 삭제를 명령하지 않았습니다.

NordBastion은 Pionen 내부에서 운영하지 않습니다 — STO.001은 대도시 지역의 다른 tier-III 시설에 있습니다. 그때 Bahnhof와 WikiLeaks를 보호한 체제는 지금 NordBastion 베이스천에 도달하는 체제입니다.

한계 · 솔직히

EU 회원국, e-Evidence, SÄPO

스웨덴은 1995년 이래 EU 회원국이었습니다. EU e-Evidence (규정 2023/1543)는 2026년에 완전 적용에 들어가며, 직접 유럽 생산 및 보존 명령을 만듭니다. Säkerhetspolisen은 문서화된 협정 하에 미국, 영국 및 기타 동맹 신호 정보 서비스와 협력합니다.

이것들 중 어느 것도 TF/YGL을 무효화하지 않습니다 — 헌법 법령은 여전히 일반 법령 위에 순위가 매겨집니다 — 그러나 그것들은 방패가 다하는 지점이며, 여기에 워크로드를 배치하시기 전에 알아야 합니다.

결론

워크로드가 형사 법령 출처 비밀과 함께 작성된 헌법 방패가 필요할 때 스웨덴을 선택하십시오.

워크로드가 출판일 때 스웨덴이 올바른 답입니다 — 뉴스 사이트, 미디어 아카이브, 누출 수신, 현재 공개 호스팅 시장에서 사용 가능한 가장 명시적인 언론 자유 보장이 필요한 출판 인프라. TF와 YGL은 정책 약속이 아닙니다. 그것들은 미국보다 더 오래된 헌법 법령이며, 형사 법령으로 시행되는 출처 비밀과 함께.

모든 워크로드에 올바른 답은 아닙니다. 모델이 EU 관할권 자체를 위협으로 취급한다면, 아이슬란드 (이 각도에서 EU와 EEA 외부) 또는 노르웨이 (e-Evidence 없는 EEA)가 더 나은 적합입니다. 우선순위가 신호 정보 저항이라면, 어떤 호스팅 관할권도 애플리케이션 계층 암호화를 대체할 수 없습니다 — 그리고 그것은 스웨덴뿐만 아니라 어디에서나 사실입니다.

스웨덴이 다른 어디에서도 주지 않는 것: 260년 된 헌법 체제, 형사 범죄로서의 출처 비밀, 삭제 권리를 뒷받침하는 단호한 규제 기관, 그리고 압력 하에 체제가 실제로 유지된 문서화된 8년 선례 (Bahnhof / WikiLeaks 2010~2018).

FAQ · 스웨덴 법

헌법, 법령, 판례법.

스웨덴 헌법 체제, 출처 비밀, IMY 시행 및 EU 회원국 자격 트레이드오프에 대한 구체적인 질문.

Tryckfrihetsförordningen이 정말 헌법입니까?

예 — 엄격한 스웨덴 의미에서. 스웨덴 왕국은 네 가지 헌법 법령 (grundlagar)을 가집니다: 정부 도구 (Regeringsformen), 승계법, Tryckfrihetsförordningen (TF, 1766, 마지막 포괄적 개정 2018) 및 Yttrandefrihetsgrundlagen (YGL, 1991). 함께 그것들은 일반 법령 위에 순위가 매겨지며 중간 총선거와 함께 두 번의 연속된 Riksdag 투표에 의해서만 개정될 수 있습니다. TF와 YGL은 호스팅 제공자에게 중요한 두 가지입니다 — 그것들은 언론 자유, 출처 비밀 및 사전 제한 금지를 법령 부여가 아닌 헌법적 권리로 인코딩합니다.

TF 제3장은 실제로 출처에 대해 무엇을 말합니까?

TF 제3장 § 1은 källskydd — 출처 보호 — 를 출판을 위해 정보를 받는 누구든의 긍정적 의무로 성문화합니다. § 3은 좁은 열거된 사례 (일반적으로 왕국에 대한 중대 범죄)를 제외하고는 수신자가 동의 없이 출처의 신원을 공개하는 것을 금지합니다. § 5는 그러한 무단 공개를 벌금이나 투옥으로 처벌 가능한 형사 범죄로 만듭니다. § 4는 별도로 공공 당국이 출처가 누구였는지 조사하는 것을 금지합니다. 결합된 효과는 유럽 법에서 드뭅니다: 운영자는 출처 비밀 위반에 대해 형사적으로 책임이 있고, 국가는 묻는 것조차 형사적으로 제약됩니다.

YGL은 동일한 방패를 웹사이트나 VPS로 확장합니까?

예, 절차적 단계와 함께. YGL은 TF 등급 보호를 "기술적 기록"과 웹사이트를 포함한 전자 출판물로 확장합니다 — 그러나 가장 강력한 등급 (Myndigheten för press, radio och tv에 의해 발급된 공식 utgivningsbevis, 출판 증명서)은 지정된 책임 발행인과 신청을 요구합니다. 증명서 없는 사이트도 여전히 기본 YGL 원칙과 일반 유럽 언론 자유 판례법으로부터 이익을 얻지만, 인증된 체제가 사용 가능한 가장 강력한 것입니다. NordBastion은 고객 워크로드에 대한 증명서를 발급하지 않습니다; 고객은 프로젝트에 합당할 때 자신의 이름으로 신청합니다.

IMY는 실제로 얼마나 단호합니까?

Integritetsskyddsmyndigheten (IMY)은 EU에서 더 활발한 GDPR 규제 기관 중 하나입니다. 최근 시행은 불법 Google Analytics 전송에 대한 스웨덴 공공 부문 기관에 대한 벌금 (2023), 과도한 보유에 대한 신용 참조 기관에 대한 벌금, 그리고 학교 안면 인식 파일럿에 대한 일련의 표적 조사를 포함합니다. 호스팅 고객에게 이것은 두 방향으로 중요합니다: IMY는 제17조 삭제 권리를 실제 페널티로 뒷받침하고, 단지 내부 정책이 아닌 외부 규제 기관에 의해 NordBastion을 — 저희가 선택에 의해 운영하는 제5조 최소화에 — 제약합니다.

Pionen / WikiLeaks 선례는 무엇이며 어떻게 관련됩니까?

2010년부터 스톡홀름의 Pionen 벙커에서 운영하는 Bahnhof는 외교 전문 공개를 통해 WikiLeaks를 호스팅했고 2018년까지 조직의 공개 대면 인프라를 계속 호스팅했습니다. 그 창 전체에 걸쳐 — 상당한 미국 및 동맹 외교적 압력 하에 — 스웨덴 헌법 체제는 인프라를 온라인 상태로 유지했습니다. 어떤 스웨덴 법원도 Bahnhof에게 출처 자료를 공개하거나 사이트를 내리도록 명령하지 않았습니다. NordBastion은 Pionen 내부에서 운영하지 않습니다 — STO.001은 스톡홀름 대도시 지역의 다른 tier-III 시설에 있습니다 — 그러나 그때 Bahnhof와 WikiLeaks를 보호한 법적 체제는 지금 NordBastion 베이스천에 도달하는 법적 체제입니다.

EU e-Evidence 규정은 어떻습니까?

이것은 솔직한 약점입니다. EU의 e-Evidence 패키지 (규정 (EU) 2023/1543 및 동반 지침)는 비교적 짧은 응답 창과 함께 한 회원국의 권한 있는 당국이 다른 회원국의 서비스 제공자에게 직접 송달할 수 있는 유럽 생산 명령과 유럽 보존 명령을 만듭니다. 2026년에 완전 적용에 들어갑니다. 스웨덴은 EU 회원국으로서 범위 내에 있습니다. 두 가지 구조적 점이 노출을 완화하지만 제거하지 않습니다: (a) e-Evidence는 여전히 대량이 아닌 명시된 데이터에 대해 명시된 대상에 대한 사법 또는 동등한 당국의 유효한 명령을 요구합니다; (b) NordBastion은 신원을 수집하지 않고, 결제 카드 데이터를 보유하지 않으며, 인프라 로그를 공격적으로 회전합니다 — 명령은 투명성 보고서에 게시된 저희가 실제로 보유하는 좁은 세트와만 교차합니다.

SÄPO 협력이 이 모든 것을 약화시킵니까?

Säkerhetspolisen (SÄPO)은 스웨덴의 국내 보안 서비스이며 미국, 영국 및 기타 동맹 정보 서비스와의 협력의 문서화된 참가자입니다 — 2013년 Snowden 문서에서 드러난 FRA 신호 정보 협력이 가장 많이 인용되는 공개 사례입니다. 그 협력은 호스팅 고객에 대한 일반 법적 절차가 아닌 신호 정보 및 대테러 계층에서 운영되며, 스웨덴 법령 (Lag (2008:717) om signalspaning i försvarsunderrättelseverksamhet, 그리고 SIUN에 의한 의회 감독)에 의해 제약됩니다. 일반 호스팅 워크로드에 그것은 일상적인 리스크가 아닙니다; 진정으로 국가 행위자 적을 끌어들이는 워크로드에, 지구상의 어떤 호스팅 관할권도 애플리케이션 계층 암호화와 운영 위생을 대체할 수 없습니다.

스웨덴 법원이 NordBastion에게 고객을 식별하도록 강제할 수 있습니까?

오로지 스웨덴 법원 명령을 통해, 명시된 대상에 대해, 저희가 실제로 보유하는 데이터에 대해서만 — 그리고 그 교차는 설계상 좁습니다. 저희는 가입 시 신원을 수집하지 않습니다. 저희는 결제 카드 데이터를 보유하지 않습니다 (암호화폐만, KYC 없음). 저희는 고객 VM 내부의 애플리케이션 수준 활동을 로깅하지 않습니다 (할 수 없습니다 — 접근권이 없습니다). 인프라 로그는 투명성 보고서에 게시된 회전 일정으로 보관됩니다. 존재하지 않는 것은 강제될 수 없습니다. 존재하는 것은 저희가 진정으로 공개해야 하는 최소한으로 답변되며, 그 답변의 총계는 매월 게시됩니다.

Tele2 Sverige 판결이 여전히 유효한 법입니까?

예. Tele2 Sverige AB v. Post- och telestyrelsen (CJEU C-203/15, 2016)는 스웨덴의 포괄 데이터 보유 체제를 EU 기본권과 양립할 수 없는 것으로 무효화했습니다. 대체 법령 — Lag (2003:389) om elektronisk kommunikation, 개정됨 — 은 훨씬 더 좁고 표적이며, 호스팅 제공자가 아닌 전자 통신 네트워크 제공자 (텔코)에게 적용됩니다. NordBastion은 그 체제 하의 대량 보유 의무 대상이 아닙니다. 후속 CJEU 결정 (La Quadrature du Net, 2020; SpaceNet, 2022)이 원칙을 재확인했습니다.

북유럽에서 구축한 프라이빗 호스팅.