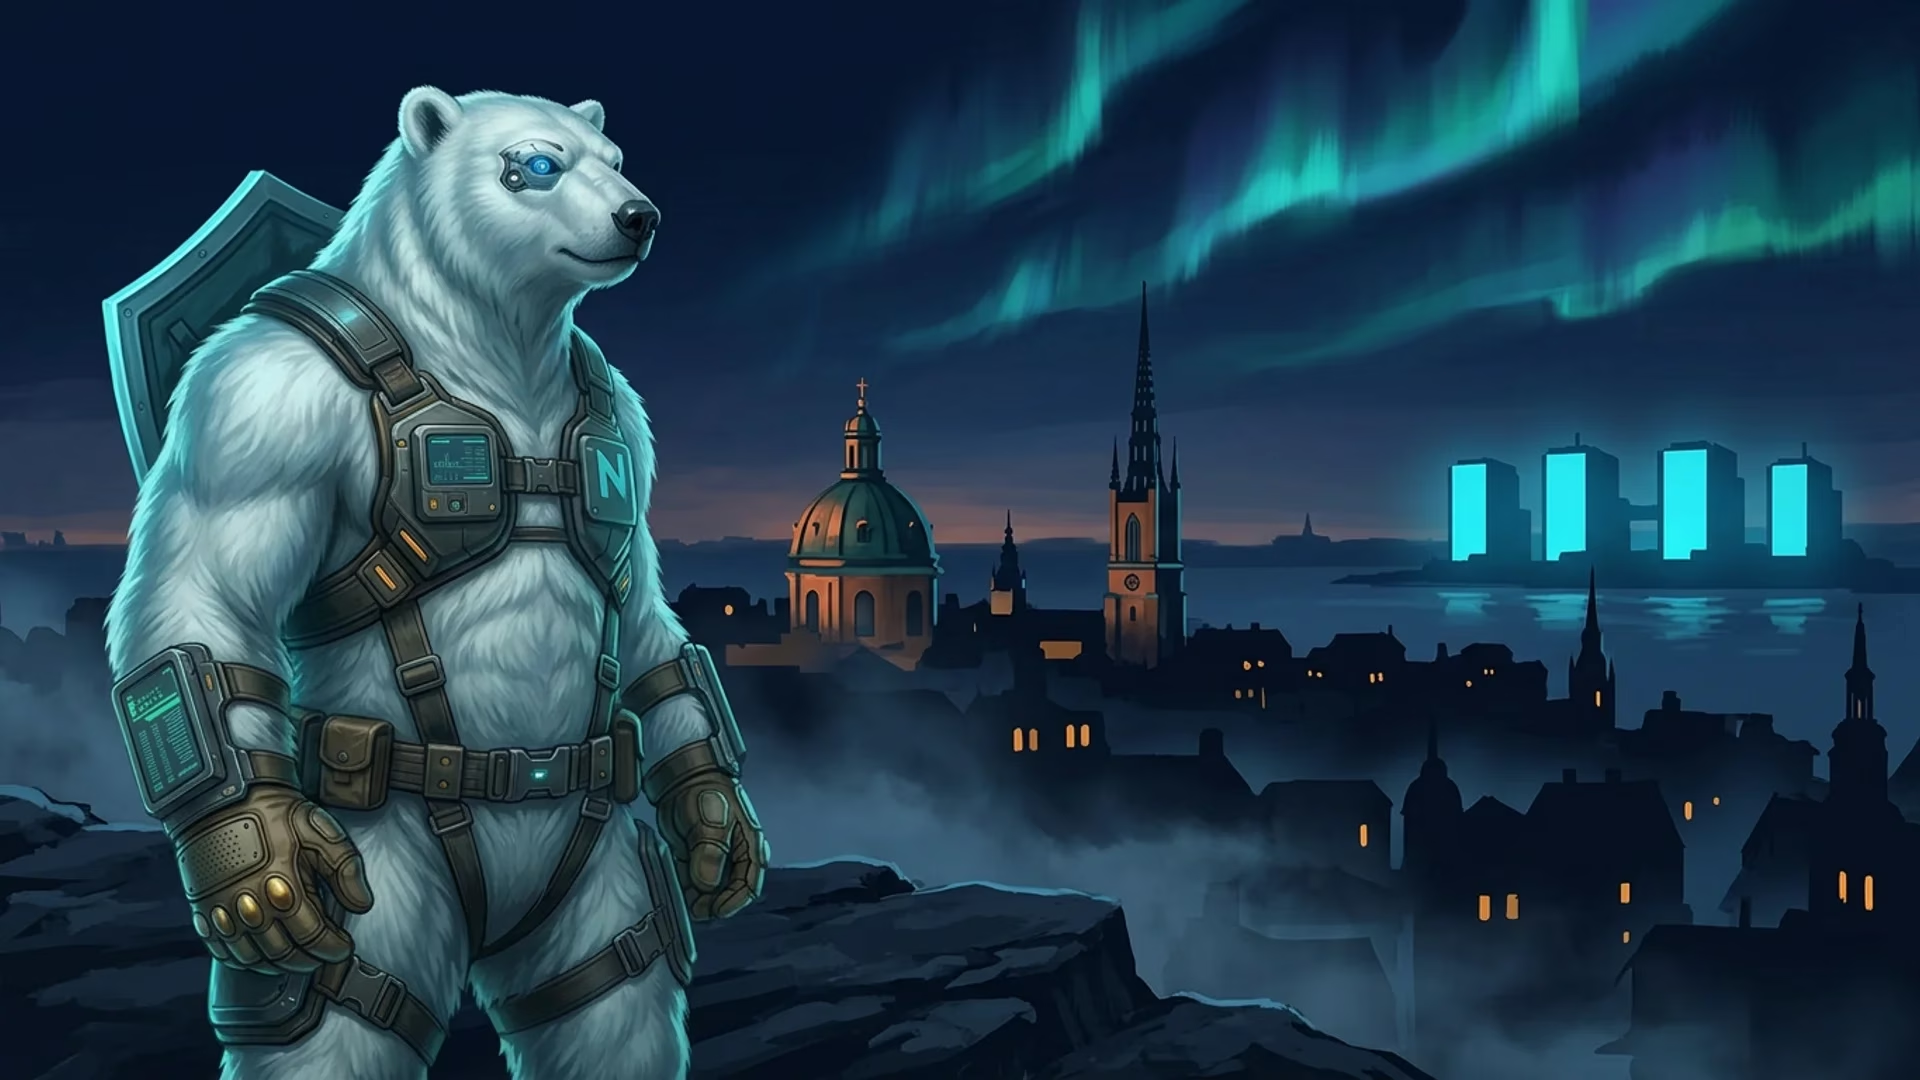
Composition éditoriale : une scène patrimoniale suédoise sur la liberté constitutionnelle de la presse — un volume relié de la Tryckfrihetsförordningen de 1766 sur un socle de granit au premier plan, la silhouette de la vieille ville de Stockholm dans une douce lumière aurorale derrière, la mascotte ours polaire de NordBastion montant la garde sur un quai
Juridiction · Suède · Plongée constitutionnelle approfondie

Suède.
Liberté de la presse inscrite dans la Constitution, secret des sources protégé par le droit pénal.

Une lecture approfondie du régime qui atteint un serveur à Stockholm : la Tryckfrihetsförordningen (1766), la Yttrandefrihetsgrundlagen (1991), la protection des sources du Chapitre 3 TF, l'application par l'IMY — et les parties où le bouclier s'épuise.

En résumé
  • 01

    Tryckfrihetsförordningen (1766, dernière révision 2018) et Yttrandefrihetsgrundlagen (1991) sont des actes constitutionnels qui priment sur la loi ordinaire.

  • 02

    Le Chapitre 3 de la TF fait de la divulgation d'une source anonyme une infraction pénale, et interdit aux autorités publiques même d'enquêter sur son identité.

  • 03

    Limites honnêtes : membre de l'UE, le règlement UE e-Evidence entre pleinement en vigueur en 2026, le SÄPO coopère avec les services de renseignement d'origine électromagnétique alliés.

Le régime

Quatre actes constitutionnels, dont deux sur la liberté d'expression. Plus anciens que les États-Unis.

Le Royaume de Suède possède quatre grundlagar — actes constitutionnels qui priment sur la loi ordinaire et ne peuvent être amendés que par deux votes consécutifs du Riksdag séparés par une élection législative. Ce sont la Forme de gouvernement (Regeringsformen), l'Acte de succession, la Loi sur la liberté de la presse (Tryckfrihetsförordningen, TF, 1766, dernière révision complète 2018) et la Loi fondamentale sur la liberté d'expression (Yttrandefrihetsgrundlagen, YGL, 1991). Les deux derniers sont ceux sous lesquels un hébergeur opère.

La TF est le document le plus ancien — plus ancienne que la Constitution des États-Unis, plus ancienne que la Révolution française, plus ancienne que le Bill of Rights. Elle a été promulguée le 2 décembre 1766 sous le roi Adolphe-Frédéric et a codifié, pour la première fois dans tout système juridique en fonctionnement continu, la liberté de la presse comme droit positif. La révision de 2018 a modernisé le langage et élargi le champ d'application pour couvrir l'impression et la distribution modernes ; elle n'a pas affaibli les garanties fondamentales. La YGL a été ajoutée en 1991 pour étendre le même régime aux « enregistrements techniques » — radio, télévision, vidéo, sites web — qui n'existaient pas lorsque la TF a été rédigée.

La clause qui importe le plus à un opérateur d'infrastructure est le källskydd — protection des sources — codifié au Chapitre 3 de la TF. Le § 1 oblige quiconque reçoit des informations destinées à la publication à protéger l'identité de la source. Le § 3 interdit la divulgation sans consentement, sauf dans des cas étroitement énumérés (généralement des crimes graves contre le royaume, listés de façon exhaustive). Le § 4 interdit aux autorités publiques d'enquêter sur l'identité d'une source. Le § 5 fait de la divulgation non autorisée une infraction pénale passible d'amende ou d'emprisonnement. L'effet combiné est rare en droit européen : l'opérateur est pénalement responsable de la violation du secret des sources, et l'État est pénalement contraint de ne même pas demander.

YGL étend la même architecture à la publication électronique. Le niveau le plus élevé de protection YGL — désignation formelle comme publication avec un éditeur responsable (ansvarig utgivare) et un utgivningsbevis délivré par le Myndigheten för press, radio och tv — est optionnel. Les sites sans certificat bénéficient toujours des principes de base de la YGL et de la jurisprudence générale européenne sur la liberté de la presse, mais le régime certifié est le bouclier le plus explicite disponible sur le marché ouvert. NordBastion ne dépose pas de utgivningsbevis au nom des clients ; c'est une décision de niveau projet que le client prend en son propre nom quand cela est approprié.

Trois lectures

Régulateur, précédent, limites. Les trois comptent.

Le texte constitutionnel n'est que la moitié de la réponse. L'autre moitié, c'est qui l'applique, qui l'a mis à l'épreuve, et où il s'épuise.

Le régulateur · IMY

Integritetsskyddsmyndigheten

L'IMY est l'autorité suédoise de protection des données et l'un des régulateurs RGPD les plus assertifs de l'UE. Cas documentés : organismes publics suédois pour des transferts Google Analytics illicites (2023), agences de crédit pour conservation excessive, et une série de décisions restreignant les projets pilotes de reconnaissance faciale dans les écoles.

Pour un client, cela joue dans les deux sens : l'IMY soutient vos droits à l'effacement de l'article 17 par de véritables sanctions, et contraint NordBastion — par un régulateur externe — à la minimisation de l'article 5 que nous appliquons par choix.

Le précédent · Pionen 2010–2018

Bahnhof, WikiLeaks, le bunker

Des révélations de câbles diplomatiques de 2010 jusqu'en 2018, Bahnhof — opérant depuis le bunker Pionen au cœur de Stockholm — a maintenu l'infrastructure publique de WikiLeaks en ligne pendant huit ans de pression diplomatique alliée. Aucun tribunal suédois n'a ordonné la divulgation de sources ; aucun tribunal suédois n'a ordonné le retrait.

NordBastion ne fonctionne pas à l'intérieur de Pionen — STO.001 se trouve dans un autre datacenter de niveau III dans la région métropolitaine. Le régime qui a protégé Bahnhof et WikiLeaks alors est le régime qui couvre un bastion NordBastion aujourd'hui.

Les limites · honnêtement

Appartenance à l'UE, e-Evidence, SÄPO

La Suède est membre de l'UE depuis 1995. Le règlement européen e-Evidence (Règlement 2023/1543) entre en pleine application en 2026, créant des Ordonnances européennes de production et de conservation directes. La Säkerhetspolisen coopère avec les services de renseignement d'origine électromagnétique des États-Unis, du Royaume-Uni et d'autres pays alliés dans le cadre d'arrangements documentés.

Rien de tout cela n'annule TF/YGL — les actes constitutionnels ont toujours rang supérieur à la loi ordinaire — mais ce sont les points où le bouclier s'arrête, et vous devez les connaître avant de placer une charge de travail ici.

Verdict

Choisissez la Suède quand la charge de travail nécessite un bouclier constitutionnel écrit avec secret des sources garanti par la loi pénale.

La Suède est la bonne réponse quand la charge de travail est la publication — un site d'information, une archive médiatique, une plateforme de fuites, une infrastructure de publication qui a besoin de la garantie de liberté de la presse la plus explicite actuellement disponible sur le marché d'hébergement ouvert. TF et YGL ne sont pas des promesses politiques. Ce sont des actes constitutionnels plus anciens que les États-Unis, avec le secret des sources garanti par le droit pénal.

Ce n'est pas la bonne réponse pour toutes les charges de travail. Si votre modèle considère la juridiction UE elle-même comme la menace, l'Islande (hors UE et EEE sous cet angle) ou la Norvège (EEE sans e-Evidence) est le meilleur choix. Si votre priorité est la résistance au renseignement d'origine électromagnétique, aucune juridiction d'hébergement ne remplace le chiffrement au niveau de la couche applicative — et c'est vrai partout, pas seulement en Suède.

Ce que la Suède vous offre qu'on ne trouve nulle part ailleurs : un régime constitutionnel vieux de 260 ans, le secret des sources comme infraction pénale, un régulateur assertif soutenant vos droits d'effacement, et un précédent documenté de huit ans (Bahnhof / WikiLeaks 2010–2018) de ce régime tenant réellement sous pression.

FAQ · Droit suédois

Constitution, loi, jurisprudence.

Questions spécifiques sur le régime constitutionnel suédois, le secret des sources, l'application par l'IMY et les compromis liés à l'appartenance à l'UE.

La Tryckfrihetsförordningen est-elle vraiment une constitution ?

Oui — au sens strictement suédois. Le Royaume de Suède possède quatre actes constitutionnels (grundlagar) : la Forme de gouvernement (Regeringsformen), l'Acte de succession, Tryckfrihetsförordningen (TF, 1766, dernière révision complète 2018) et Yttrandefrihetsgrundlagen (YGL, 1991). Ensemble, ils priment sur la loi ordinaire et ne peuvent être amendés que par deux votes consécutifs du Riksdag séparés par une élection législative. TF et YGL sont les deux qui comptent pour un hébergeur — ils codifient la liberté de la presse, le secret des sources et l'interdiction de la censure préalable comme droits constitutionnels, non comme concessions législatives.

Que dit réellement le Chapitre 3 de la TF sur les sources ?

Le § 1 du Chapitre 3 de la TF codifie le källskydd — protection des sources — comme devoir positif pour quiconque reçoit des informations destinées à la publication. Le § 3 interdit au destinataire de divulguer l'identité de la source sans consentement, sauf dans des cas étroitement énumérés (généralement des crimes graves contre le royaume). Le § 5 fait d'une telle divulgation non autorisée une infraction pénale passible d'amende ou d'emprisonnement. Le § 4 interdit séparément aux autorités publiques d'enquêter sur l'identité d'une source. L'effet combiné est rare en droit européen : l'opérateur est pénalement responsable de la violation du secret des sources, et l'État est pénalement contraint de ne même pas demander.

YGL étend-il le même bouclier à un site web ou à un VPS ?

Oui, avec une étape procédurale. YGL étend la protection de niveau TF aux « enregistrements techniques » et aux publications électroniques, y compris les sites web — mais le niveau le plus élevé (un utgivningsbevis formel, un certificat de publication délivré par le Myndigheten för press, radio och tv) requiert un éditeur responsable désigné et une demande. Les sites sans certificat bénéficient toujours des principes de base de la YGL et de la jurisprudence générale européenne sur la liberté de la presse, mais le régime certifié est le plus solide disponible. NordBastion ne délivre pas de certificats pour les charges de travail des clients ; le client fait une demande en son propre nom quand cela a du sens pour le projet.

À quel point l'IMY est-elle assertive en pratique ?

L'Integritetsskyddsmyndigheten (IMY) compte parmi les régulateurs RGPD les plus actifs de l'UE. Les cas récents comprennent des amendes contre des organismes publics suédois pour des transferts Google Analytics illicites (2023), contre des agences de crédit pour conservation excessive, et une série d'enquêtes ciblées sur les projets pilotes de reconnaissance faciale dans les écoles. Pour un client hébergeur, cela joue dans deux directions : l'IMY soutient vos droits à l'effacement de l'article 17 par de véritables sanctions, et elle contraint NordBastion — par un régulateur externe, pas seulement une politique interne — à la minimisation de l'article 5 que nous appliquons par choix.

Quel est le précédent Pionen / WikiLeaks et en quoi est-il pertinent ?

À partir de 2010, Bahnhof, opérant depuis le bunker Pionen à Stockholm, a hébergé WikiLeaks tout au long des révélations de câbles diplomatiques et a continué à héberger l'infrastructure publique de l'organisation jusqu'en 2018. Pendant toute cette période — sous une pression diplomatique considérable des États-Unis et de leurs alliés — le régime constitutionnel suédois a maintenu l'infrastructure en ligne. Aucun tribunal suédois n'a ordonné à Bahnhof de divulguer des sources ou de retirer le site. NordBastion ne fonctionne pas à l'intérieur de Pionen — STO.001 se trouve dans un autre datacenter de niveau III dans la région métropolitaine de Stockholm — mais le régime juridique qui a protégé Bahnhof et WikiLeaks alors est le régime juridique qui couvre un bastion NordBastion aujourd'hui.

Qu'en est-il du règlement européen e-Evidence ?

C'est le point faible honnête. Le paquet e-Evidence de l'UE (Règlement (UE) 2023/1543 et la directive d'accompagnement) crée des Ordonnances européennes de production et des Ordonnances européennes de conservation qu'une autorité compétente d'un État membre peut notifier directement à un prestataire de services dans un autre, avec des délais de réponse comparativement courts. Il entre en pleine application en 2026. La Suède est dans le périmètre en tant qu'État membre de l'UE. Deux points structurels atténuent mais n'éliminent pas l'exposition : (a) e-Evidence requiert toujours un ordre valide d'une autorité judiciaire ou équivalente sur un sujet nommé pour des données spécifiées, pas en masse ; (b) NordBastion ne collecte pas d'identité, ne conserve pas de données de carte de paiement et fait tourner agressivement les journaux d'infrastructure — les ordres ne se croisent qu'avec l'ensemble étroit que nous détenons réellement, publié dans le rapport de transparence.

La coopération avec le SÄPO remet-elle tout cela en question ?

La Säkerhetspolisen (SÄPO) est le service de sécurité intérieure suédois et est un participant documenté à la coopération avec les services de renseignement américains, britanniques et d'autres pays alliés — la coopération en matière de renseignement d'origine électromagnétique de la FRA révélée dans les documents Snowden de 2013 est l'exemple public le plus cité. Cette coopération opère au niveau du renseignement d'origine électromagnétique et de la lutte antiterroriste, et non comme procédure judiciaire ordinaire contre un client hébergeur, et est encadrée par la loi suédoise (Lag (2008:717) om signalspaning i försvarsunderrättelseverksamhet, plus la surveillance parlementaire par le SIUN). Pour une charge de travail d'hébergement ordinaire, ce n'est pas le risque quotidien ; pour une charge de travail qui attire réellement des adversaires étatiques, aucune juridiction d'hébergement sur Terre ne remplace le chiffrement au niveau applicatif et l'hygiène opérationnelle.

Un tribunal suédois peut-il contraindre NordBastion à identifier un client ?

Uniquement via une ordonnance judiciaire suédoise, sur un sujet nommé, pour des données que nous détenons effectivement — et cette intersection est étroite par conception. Nous ne collectons pas d'identité lors de l'inscription. Nous ne conservons pas les données de carte de paiement (crypto uniquement, sans KYC). Nous ne journalisons pas l'activité au niveau applicatif dans les VM des clients (nous ne le pouvons pas — nous n'avons pas accès). Les logs d'infrastructure sont conservés selon le calendrier de rotation publié dans le rapport de transparence. Ce qui n'existe pas ne peut pas être contraint. Ce qui existe reçoit la réponse minimale que nous sommes réellement tenus de divulguer, et l'agrégat de ces réponses est publié mensuellement.

L'arrêt Tele2 Sverige est-il toujours en vigueur ?

Oui. Tele2 Sverige AB c. Post- och telestyrelsen (CJUE C-203/15, 2016) a annulé le régime suédois de rétention globale des données comme incompatible avec les droits fondamentaux de l'UE. La loi de remplacement — Lag (2003:389) om elektronisk kommunikation, telle que modifiée — est bien plus étroite et ciblée, et s'applique aux fournisseurs de réseaux de communications électroniques (opérateurs télécoms), non aux hébergeurs. NordBastion n'est pas soumis aux obligations de rétention en masse dans ce cadre. Les décisions ultérieures de la CJUE (La Quadrature du Net, 2020 ; SpaceNet, 2022) ont réaffirmé le principe.

Hébergement privé, conçu dans le Nord.