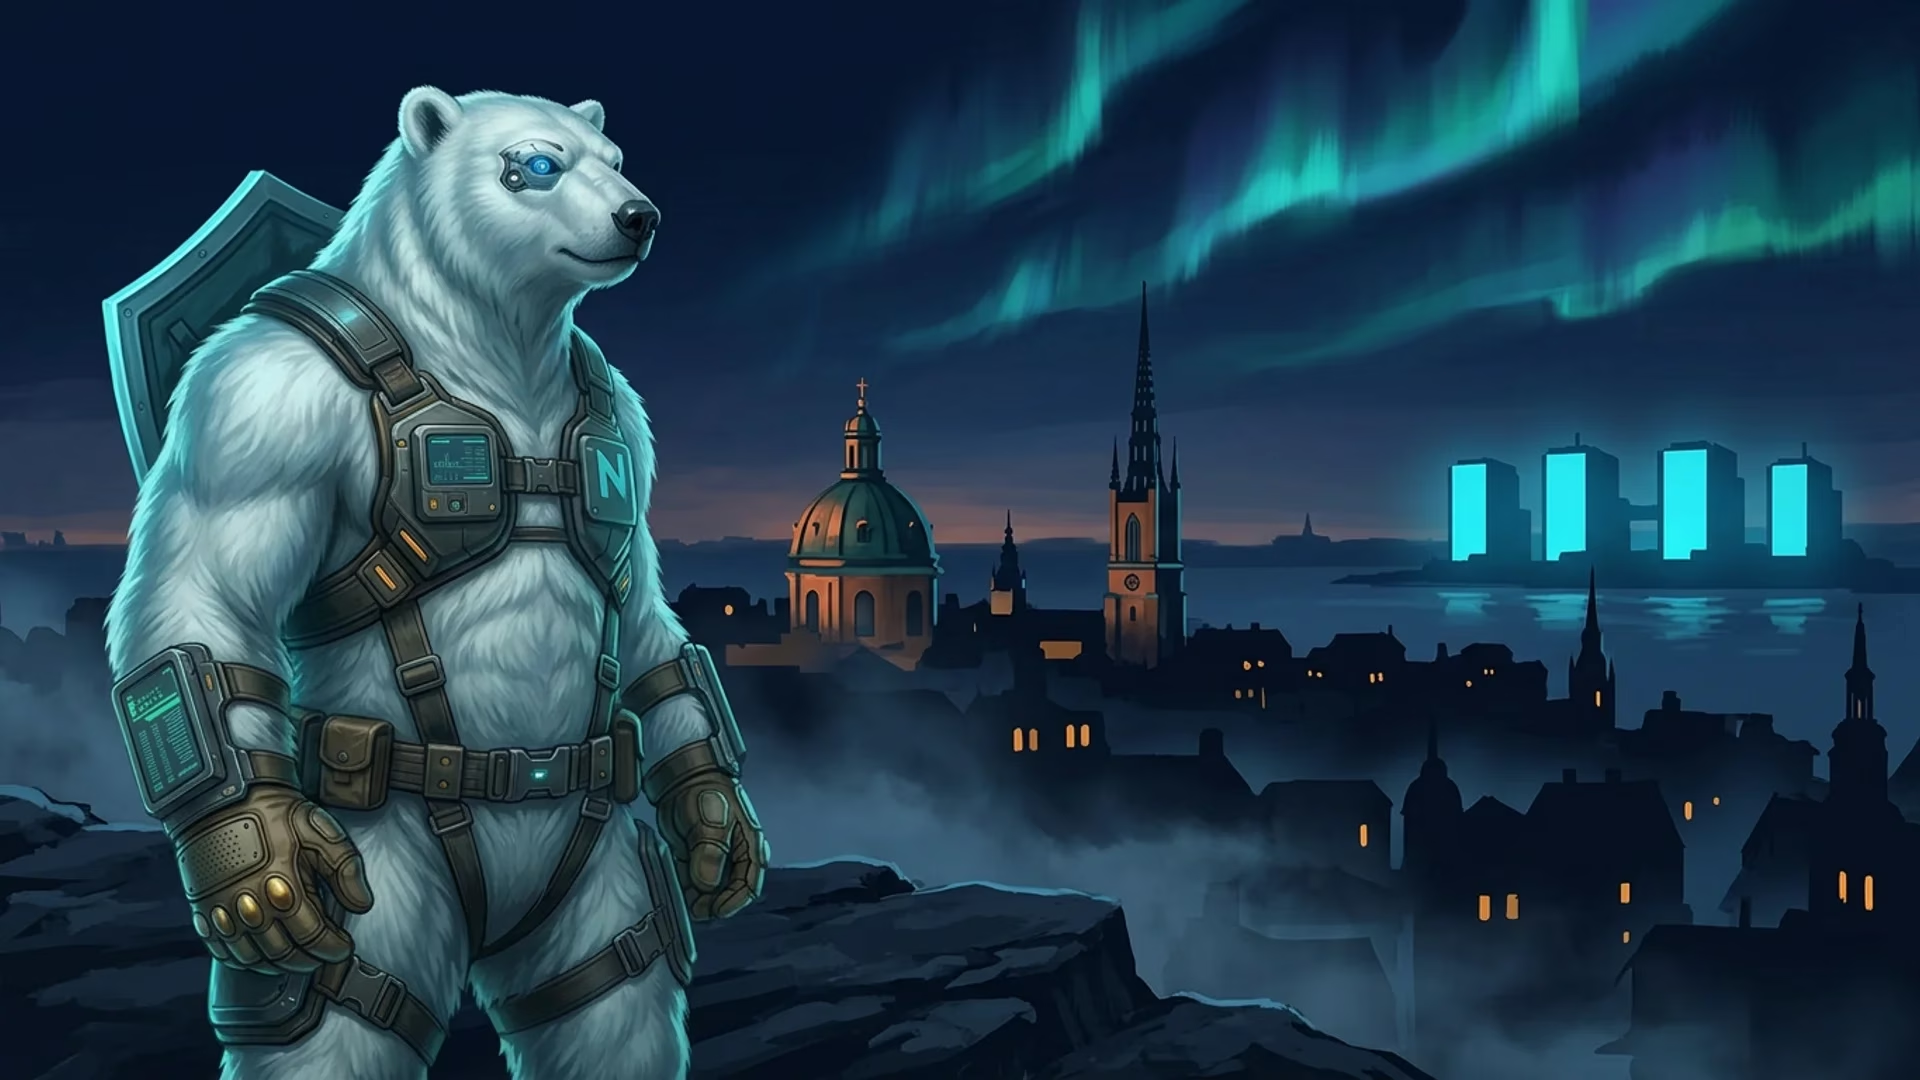
编辑构图:一幕瑞典宪法新闻自由遗产场景——前景中一本装订成册的 1766 年 Tryckfrihetsförordningen 放在花岗岩柱基上,背景是柔和极光中斯德哥尔摩老城的剪影,NordBastion 北极熊吉祥物在码头上值守
司法管辖区 · 瑞典 · 宪法深度解读

瑞典。
把新闻自由当作宪法、把消息来源保密当作刑事法令。

对延伸到一台斯德哥尔摩服务器之上的法律体系的深度解读:Tryckfrihetsförordningen(1766)、Yttrandefrihetsgrundlagen(1991)、TF 第 3 章消息来源保护、IMY 的执法——以及屏障失效之处。

简而言之
  • 01

    Tryckfrihetsförordningen(1766,最近一次修订 2018)和 Yttrandefrihetsgrundlagen(1991)都是位阶高于普通法令的宪法性法律。

  • 02

    TF 第 3 章将披露匿名消息来源规定为刑事犯罪,并禁止公共当局连「调查那是谁」都不行。

  • 03

    诚实的局限:欧盟成员国、EU e-Evidence 条例于 2026 年全面适用、SÄPO 与盟国信号情报机构合作。

法律体系

四部宪法性法律,其中两部关于表达自由。比美国还古老。

瑞典王国有四部 grundlagar——宪法性法律,位阶高于普通法令,只有在 Riksdag 议会连续两次投票通过、并在中间举行一次大选后才能被修订。它们是《政府法》(Regeringsformen)、《王位继承法》、《新闻自由法》(Tryckfrihetsförordningen,TF,1766,最近一次综合修订 2018)和《表达自由基本法》(Yttrandefrihetsgrundlagen,YGL,1991)。后两部正是主机服务商所处的法律体系。

TF 是更古老的那份文件——比美国宪法古老、比法国大革命古老、比《权利法案》古老。它于 1766 年 12 月 2 日在阿道夫·腓特烈国王治下颁布,并在任何持续运行的法律体系中首次把新闻自由编码为一项积极权利。2018 年的修订使语言现代化、把覆盖面扩展到现代印刷与分发;它没有削弱核心保障。YGL 则于 1991 年加入,将同样的制度延伸至 TF 起草时尚不存在的「技术录制品」——广播、电视、视频、网站。

对一名基础设施运营者最重要的条款是 källskydd——消息来源保护——编码于 TF 第 3 章。§ 1 要求任何为出版而接收信息的人都必须保护消息来源的身份。§ 3 禁止未经同意的披露,仅在狭窄列举的情形(通常是危害王国的严重罪行,且穷举列出)下例外。§ 4 禁止公共当局调查消息来源是谁。§ 5 把未经授权的披露规定为可处罚款或监禁的刑事犯罪。综合效果在欧洲法律中罕见:运营者因破坏消息来源保密而承担刑事责任,国家在刑事意义上也被约束于「连问都不能问」。

YGL 把同样的架构延伸到电子出版。YGL 最强一档的保护——被正式认定为带负责发行人(ansvarig utgivare)的出版物,并由 Myndigheten för press, radio och tv 颁发 utgivningsbevis——是自愿申请。没有证明书的站点仍然受益于 YGL 的基本原则和一般欧洲新闻自由案例法,但有证明书的那一档是公开市场上可获得的最明确屏障。NordBastion 不代客户申报 utgivningsbevis;这是当对项目合适时由客户以自己名义做出的项目级决定。

三种解读

监管机构、先例、局限。三者都重要。

宪法文本只是答案的一半。另一半在于:谁来执行、谁曾检验过它,以及它在哪里失效。

监管机构 · IMY

Integritetsskyddsmyndigheten

IMY 是瑞典数据保护机构,也是欧盟内较为强硬的 GDPR 监管机构之一。已记录的执法:对瑞典公共机构因不当 Google Analytics 数据传输的处罚(2023)、对征信机构因过度保留数据的处罚,以及一系列缩限学校人脸识别试点的决定。

对客户来说这有两个方向:IMY 用实在的处罚支撑你的第 17 条删除权,并以外部监管机构的身份把 NordBastion 约束在我们自愿采用的第 5 条最小化之内。

先例 · Pionen 2010–2018

Bahnhof、WikiLeaks、那个地堡

从 2010 年外交电报发布到 2018 年,Bahnhof——在斯德哥尔摩中心的 Pionen 地堡内运营——让 WikiLeaks 面向公众的基础设施在八年盟国外交压力之中保持在线。没有任何一家瑞典法院命令披露源材料;没有任何一家瑞典法院命令下架。

NordBastion 并不在 Pionen 内运营——STO.001 在都市区另一座 tier-III 设施中。当年保护 Bahnhof 和 WikiLeaks 的法律体系,正是如今延伸到 NordBastion 据点的法律体系。

局限 · 诚实地

欧盟成员、e-Evidence、SÄPO

瑞典自 1995 年起为欧盟成员国。EU e-Evidence(条例 2023/1543)于 2026 年全面适用,创设了直接的「欧洲调取令」和「欧洲保全令」。Säkerhetspolisen 在已记录的安排下与美、英及其他盟国信号情报机构合作。

这些都不否定 TF/YGL——宪法性法律的位阶仍然高于普通法令——但它们正是这道屏障失效之处,把工作负载放到这里之前你应当清楚。

结论

当工作负载需要一份带刑事法令支撑的、成文宪法屏障来保护消息来源时,选择瑞典。

当工作负载是出版——新闻网站、媒体档案、泄密接收端口、需要公开主机市场上现存最明确新闻自由保障的出版基础设施——瑞典就是正确答案。TF 和 YGL 不是政策承诺。它们是比美国还古老的宪法性法律,并由刑事法令支撑消息来源保密。

它并不是每一种工作负载的正确答案。如果你的模型把欧盟司法管辖本身视为威胁,冰岛(从这个角度看在 EU 和 EEA 之外)或挪威(EEA 但不在 e-Evidence 内)更合适。如果你的优先事项是抵御信号情报,没有任何主机司法管辖能替代应用层加密——这一点在哪里都成立,不只是瑞典。

瑞典能给你而别处给不了的:一个 260 年的宪法体系、把消息来源保密作为刑事犯罪、一个支撑你删除权的强硬监管机构,以及一份有据可查的、长达八年的先例(Bahnhof / WikiLeaks 2010–2018),证明该体系在压力下真的站得住。

常见问题 · 瑞典法律

宪法、法令、案例法。

关于瑞典宪法体系、消息来源保密、IMY 执法以及欧盟成员身份取舍的具体问题。

Tryckfrihetsförordningen 真的算宪法吗?

在瑞典严格意义上是。瑞典王国有四部宪法性法律(grundlagar):《政府法》(Regeringsformen)、《王位继承法》、Tryckfrihetsförordningen(TF,1766 年,最近一次综合修订 2018)和 Yttrandefrihetsgrundlagen(YGL,1991)。它们合起来的位阶高于普通法令,只有在 Riksdag 议会连续两次投票通过、并在中间举行一次大选后才能被修订。对主机服务商而言重要的是 TF 和 YGL——它们把新闻自由、消息来源保密以及对事前限制的禁止编码为宪法权利,而不是法令上的授予。

TF 第 3 章实际上怎么说消息来源?

TF 第 3 章 § 1 将 källskydd(消息来源保护)编码为接收信息用于发表者的正面义务。§ 3 禁止接收者在未获同意的情况下披露消息来源身份,仅在狭窄列举的情形(通常是危害王国的严重罪行)下例外。§ 5 把这种未经授权的披露规定为可处罚款或监禁的刑事犯罪。§ 4 单独禁止公共当局调查消息来源是谁。综合效果在欧洲法律中罕见:运营者因破坏消息来源保密而承担刑事责任,国家在刑事意义上也被约束于「连问都不能问」。

YGL 把同样的屏障延伸到网站或 VPS 吗?

是的,但要走一道程序。YGL 把 TF 等级的保护延伸到「技术录制品」和电子出版物,包括网站——但最强的一档(正式的 utgivningsbevis,由 Myndigheten för press, radio och tv 颁发的出版证明书)要求指定一位负责发行人并提交申请。没有证明书的网站仍然受益于 YGL 的基本原则以及一般的欧洲新闻自由案例法,但有证明书的那一档是市场上可获得的最强保护。NordBastion 不为客户工作负载申请证明书;当对项目合适时由客户以自己名义申请。

IMY 在实务中有多强硬?

Integritetsskyddsmyndigheten(IMY)是欧盟内较为活跃的 GDPR 监管机构之一。最近的执法包括对瑞典公共部门因不当 Google Analytics 数据传输的罚款(2023)、对征信机构因过度保留数据的罚款,以及对学校人脸识别试点的一系列定向调查。对一位主机客户而言,这在两个方向上都很重要:IMY 用实在的处罚支撑你的第 17 条删除权,并通过外部监管而非仅内部政策,把 NordBastion 约束在我们自愿采用的第 5 条最小化之内。

Pionen / WikiLeaks 先例是什么,它有什么相关性?

自 2010 年起,Bahnhof 在斯德哥尔摩的 Pionen 地堡内运营,承载了 WikiLeaks 整个外交电报发布期间的服务,并将其面向公众的基础设施一直承载到 2018 年。在整个那个窗口期——在显著的美国及盟国外交压力下——瑞典的宪法体系让这些基础设施保持在线。没有任何一家瑞典法院命令 Bahnhof 披露源材料或撤下该网站。NordBastion 并不在 Pionen 内运营——STO.001 在斯德哥尔摩都市区另一座 tier-III 设施中——但当年保护 Bahnhof 和 WikiLeaks 的法律体系,正是如今延伸到 NordBastion 据点的法律体系。

EU e-Evidence 条例怎么说?

这是诚实的弱点。EU e-Evidence 一揽子立法(《欧盟条例 2023/1543》和配套指令)创设了「欧洲调取令」和「欧洲保全令」,一个成员国的主管机关可直接向另一个成员国的服务商送达,回应窗口相对较短。它于 2026 年全面适用。作为欧盟成员国,瑞典在适用范围内。两个结构性要点能缓解但不能消除暴露:(a)e-Evidence 仍要求有一份来自司法或同等机关、针对具名主体、就指定数据出具的有效命令,而非批量;(b)NordBastion 不收集身份、不保留支付卡数据,并大力轮换基础设施日志——命令只会与我们实际持有的狭窄集合相交,而这一集合发布在透明度报告中。

SÄPO 的合作会破坏这一切吗?

Säkerhetspolisen(SÄPO)是瑞典国内安全部门,并被记录为与美、英及其他盟国情报机构合作的参与方——2013 年 Snowden 文件揭示的 FRA 信号情报合作是最常被引用的公开例子。该合作发生在信号情报与反恐层面,而不是针对主机客户的普通法律程序,并受瑞典法律(Lag (2008:717) om signalspaning i försvarsunderrättelseverksamhet,以及由 SIUN 进行的议会监督)的约束。对普通主机工作负载而言,它不是日常风险;对真正会吸引国家级对手的工作负载来说,地球上没有任何主机司法管辖能替代应用层加密和运营卫生。

瑞典法院能强制 NordBastion 识别某客户吗?

只能通过一份瑞典法院命令、针对具名主体、并涉及我们实际持有的数据——而且这个交集在设计上很窄。我们在注册时不收集身份。我们不保留支付卡数据(仅加密货币,不做 KYC)。我们不记录客户 VM 内部的应用层活动(我们做不到——我们没有访问权)。基础设施日志按透明度报告中公布的轮换节奏保留。不存在的东西无法被强制取得。存在的东西,我们以确实必须披露的最低限度作答,而这些应答的汇总按月发布。

Tele2 Sverige 判决至今仍有效吗?

仍然有效。Tele2 Sverige AB v. Post- och telestyrelsen(CJEU C-203/15,2016)以与欧盟基本权利不兼容为由推翻了瑞典的全面数据保留制度。替代性法令——Lag (2003:389) om elektronisk kommunikation,经修订——更为狭窄、有针对性,适用对象是电子通信网络服务商(电信运营商),而不是主机服务商。NordBastion 不在该制度下承担批量保留义务。其后的 CJEU 裁定(La Quadrature du Net,2020;SpaceNet,2022)已重申该原则。

私密托管,源自北欧。