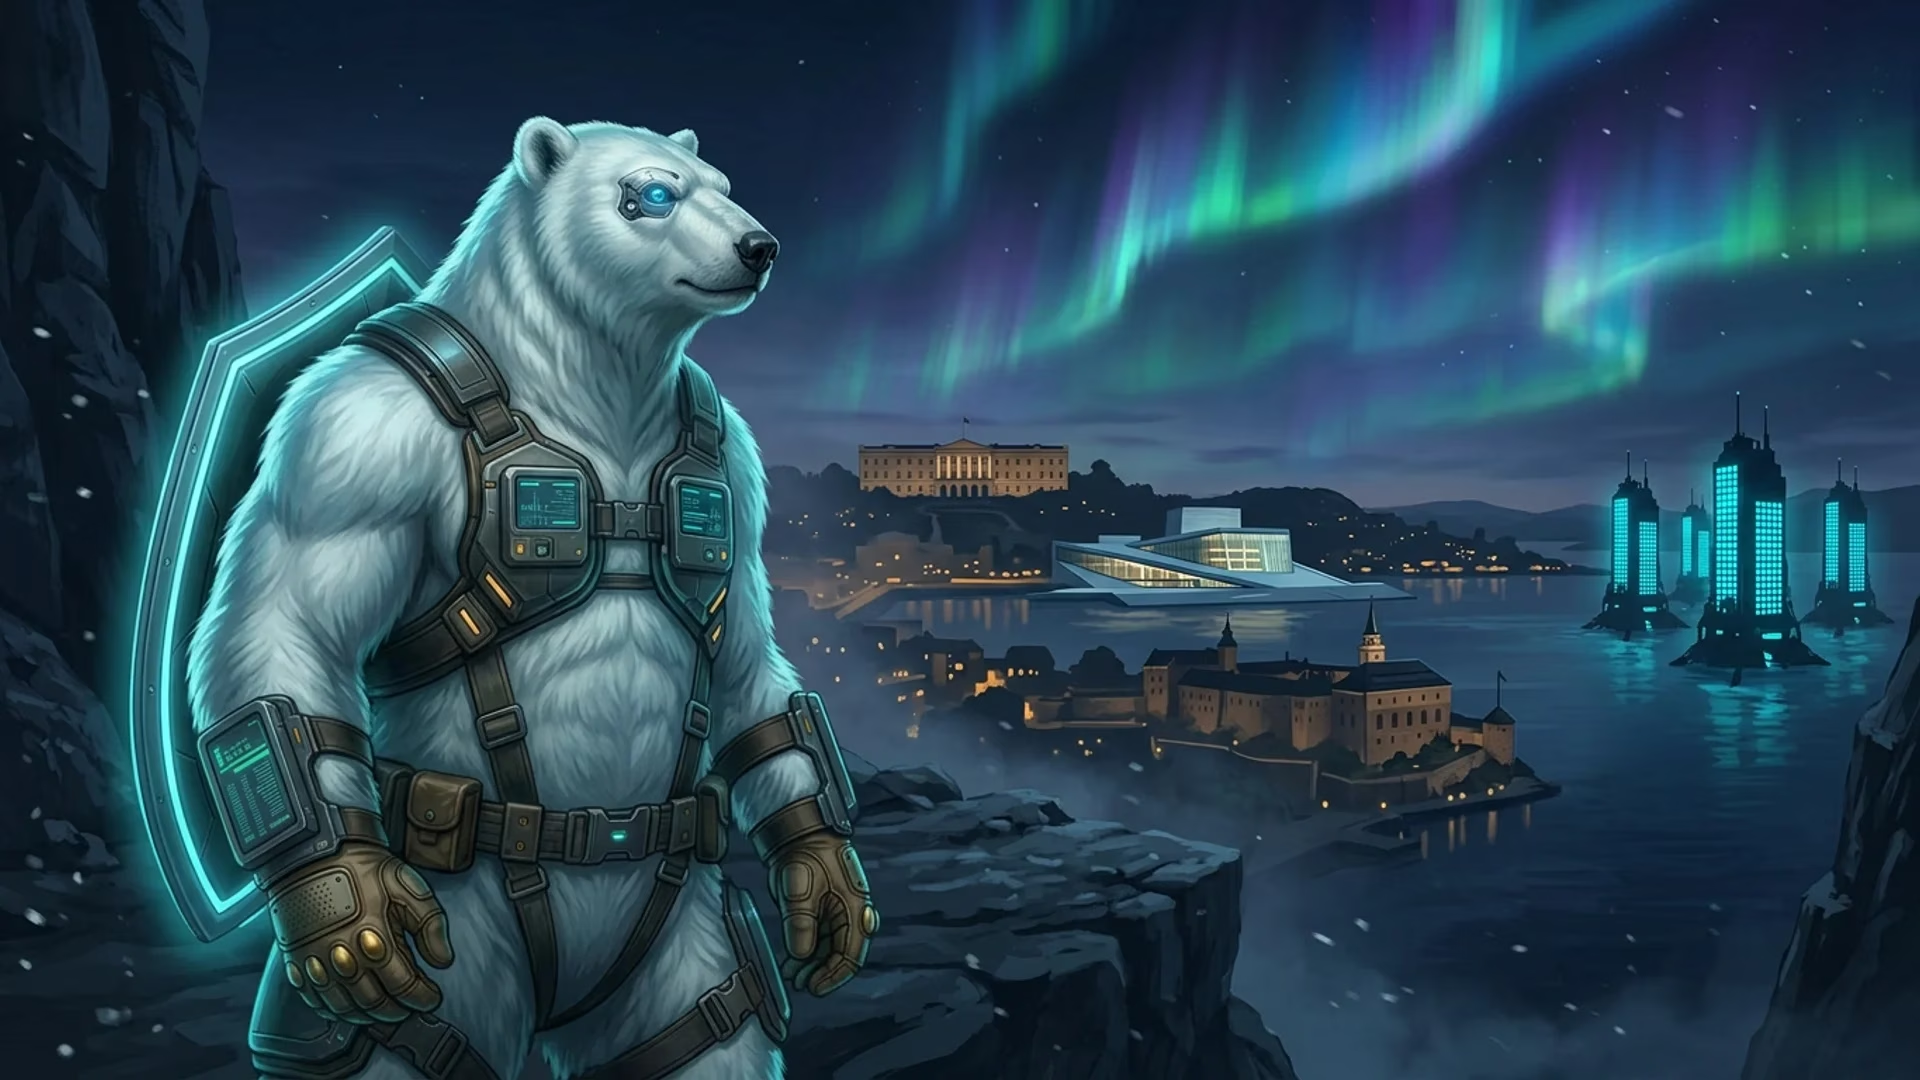
Composizione editoriale: una scena costituzionale norvegese di libertà di stampa — un volume rilegato Grunnloven su un piedistallo di granito a Eidsvoll, la silhouette del fiordo di Oslo in fredda luce invernale, la mascotte orso polare di NordBastion che fa la guardia su un molo
Giurisdizione · Norvegia · Approfondimento costituzionale

Norvegia.
Sezione 100 espressione. SEE dentro, UE fuori. La copertura che è reale.

Una lettura profonda del regime che raggiunge un server a Oslo: Sezione 100 della Grunnloven (1814 / riformata 2004), Personopplysningsloven, Datatilsynet — e il vantaggio strutturale di essere dentro al SEE ma fuori dalla Corte di Giustizia Europea.

In sintesi
  • 01

    La Sezione 100 della Grunnloven del 1814, riformata nel 2004, codifica l'espressione, proibisce la restrizione preventiva e impone un dovere positivo dello stato di facilitare il discorso.

  • 02

    Il GDPR si applica via incorporazione SEE (Personopplysningsloven 2018) — ma la Norvegia è FUORI dal e-Evidence UE e dalla giurisdizione CJEU diretta.

  • 03

    Limiti onesti: NATO dal 1949, poteri di signals PST + E-tjenesten (emendamenti 2020 + 2023), proposte ricorrenti di conservazione dati.

Il regime

Una costituzione del 1814, una riforma dell'espressione del 2004. Dentro il SEE. Fuori dall'UE.

La Grunnloven norvegese è stata firmata a Eidsvoll il 17 maggio 1814 ed è la seconda costituzione a documento singolo più antica ancora in vigore al mondo (dopo gli Stati Uniti). È stata emendata sostanzialmente nei due secoli successivi, ma mai sostituita. L'emendamento che conta di più per un provider di hosting è la riforma del 2004 della Sezione 100, redatta dalla parlamentare Ytringsfrihetskommisjonen e adottata all'unanimità dallo Storting. Ha prodotto una delle clausole di libertà di stampa più espansive in Europa.

La Sezione 100 ora apre con la dichiarazione netta «Ci deve essere libertà di espressione». Il paragrafo 2 proibisce la restrizione preventiva e la responsabilità post-pubblicazione tranne in casi stretti, statutariamente definiti, che devono essi stessi essere giustificabili in una società libera — una struttura che importa la revisione di proporzionalità direttamente nel testo costituzionale. Il paragrafo 4 codifica il diritto di accesso pubblico ai documenti dello stato e dei comuni. Il paragrafo 6 è quello insolito: impone un obbligo positivo alle autorità statali di creare condizioni che facilitino il discorso pubblico aperto e informato. I commentatori costituzionali norvegesi (Eggen, Kierulf, Bing) leggono § 100(6) come un dovere costituzionale dello stato non solo di tollerare ma di sostenere l'infrastruttura della libera espressione.

Sulla protezione dei dati, la Norvegia si trova in una posizione giurisdizionale insolita: è membro dello Spazio Economico Europeo (SEE) ma non dell'Unione Europea. Il GDPR (Regolamento (UE) 2016/679) si applica in Norvegia in virtù della Decisione 154/2018 del Comitato Misto SEE, che lo ha incorporato nell'Allegato XI dell'Accordo SEE; è implementato domesticamente da Personopplysningsloven (LOV-2018-06-15-38). Gli obblighi sostanziali sono identici a quelli che affronta un provider con sede UE. La differenza strutturale è giurisdizionale: i tribunali norvegesi interpretano il GDPR attraverso la Corte EFTA (sotto il principio di omogeneità SEE) piuttosto che via riferimenti preliminari diretti alla CJEU. In pratica la Corte EFTA segue da vicino le sentenze CJEU; in teoria c'è uno strato addizionale di flessibilità interpretativa.

Il vantaggio strutturale è sul procedimento legale transfrontaliero. Il pacchetto e-Evidence UE — Regolamento (UE) 2023/1543 e la direttiva di accompagnamento — crea Ordini Europei di Produzione e Ordini Europei di Conservazione diretti che uno Stato membro può notificare a un provider in un altro, con finestre di risposta comparativamente brevi. La Norvegia non è uno Stato membro UE e non è parte di e-Evidence. Le richieste transfrontaliere rivolte a un server a Oslo passano quindi attraverso i canali più vecchi e più lenti: la Convenzione UE MLA del 2000 (la Norvegia è associata via Schengen), strumenti del Consiglio d'Europa, MLAT bilaterali. Non è invisibilità — è significativa frizione procedurale.

Tre letture

Regolatore, copertura, limiti. Tutti e tre contano.

La Norvegia non è un copia-incolla di Svezia o Finlandia. È una forma giurisdizionale diversa — e quella forma è il punto.

Il regolatore · Datatilsynet

Tra i DPA più assertivi d'Europa

Enforcement documentato: Grindr (65M NOK, 2021); la decisione Meta del 2023 sulla pubblicità comportamentale che ha innescato la procedura d'urgenza EDPB e una sospensione europea della pubblicità comportamentale senza consenso su Facebook e Instagram; restringimenti biometrici continui nel 2024-2025.

Effetto per un cliente: i diritti GDPR non sono solo incorporati per trattato SEE — sono applicati da un regolatore le cui azioni pubblicate hanno plasmato il diritto europeo sulla protezione dei dati oltre i confini della Norvegia.

La copertura · SEE senza UE

Stesso diritto dei dati, tubo di procedimento diverso

La sostanza del GDPR si applica (Personopplysningsloven 2018). L'e-Evidence UE no. Le richieste transfrontaliere devono passare attraverso MLAT, strumenti del Consiglio d'Europa o la Convenzione UE MLA del 2000 via Schengen — più lente, supervisionate giudizialmente, con requisiti di doppia incriminazione.

Questa è la domanda sulla forma del carico di lavoro: se il suo modello tratta la produzione transfrontaliera UE come la minaccia, la Norvegia le dà lo stesso pavimento di protezione dei dati senza il soffitto e-Evidence.

I limiti · onestamente

NATO, PST, dibattiti sulla conservazione

Membro fondatore NATO (1949). La Legge sul Servizio di Intelligence del 2020 ha dato a E-tjenesten poteri di raccolta bulk sui flussi transfrontalieri; la sentenza CEDU del 2021 ha rilevato deficienze procedurali; gli emendamenti dello Storting del 2023 le hanno indirizzate. Proposte ricorrenti del Ministero di Giustizia per conservazione mirata di indirizzi IP dal 2022.

La Sezione 100 ancora vincola tutto questo costituzionalmente, e la supervisione parlamentare del Comitato EOS è reale — ma la forma dei limiti è strutturalmente diversa da Svezia o Finlandia, e vale la pena conoscerla.

Verdetto

Scelga la Norvegia quando il carico di lavoro necessita di protezione dati di livello GDPR senza ordini di produzione transfrontalieri UE.

La Norvegia è la risposta giusta quando il suo modello tratta la giurisdizione UE stessa come la minaccia — quando la minimizzazione Articolo 5, la cancellazione Articolo 17 e il resto del regime di diritti GDPR sono il pavimento che vuole, ma gli ordini diretti transfrontalieri e-Evidence UE sono il soffitto da cui vuole uscire. L'appartenenza SEE le dà lo stesso diritto sostanziale dei dati. La non appartenenza all'UE la tiene fuori dai tubi di procedimento legale più veloci.

Non è la risposta giusta per ogni carico di lavoro. Se la sua priorità è l'atto costituzionale di libertà di stampa più antico con la giurisprudenza più profonda, la Svezia è ancora la scelta canonica. Se la sua priorità è lo statuto di rifiuto delle fonti più forte dell'Unione, è la Finlandia. Se la sua priorità è la piena distanza geografica dall'Europa continentale, è l'Islanda.

Ciò che la Norvegia le dà che nessun altro luogo dà: sostanza GDPR più procedura SEE-shaped, una costituzione con un dovere positivo dello stato di facilitare il discorso e uno dei regolatori di protezione dei dati più assertivi del continente — senza sedere all'interno del regime UE di ordini diretti di produzione transfrontaliera.

FAQ · Diritto norvegese

Costituzione, SEE, giurisprudenza.

Domande specifiche sulla Sezione 100, la postura SEE-non-UE, Datatilsynet e le proposte ricorrenti di conservazione dati.

Cosa dice davvero la Sezione 100 della Costituzione norvegese?

La Sezione 100 della Grunnloven (Costituzione norvegese, datata 17 maggio 1814) è stata sostanzialmente riformata dagli emendamenti del 2004 e ora si legge come una delle clausole di libertà di stampa più espansive in Europa. Il paragrafo 1 stabilisce «Ci deve essere libertà di espressione». Il paragrafo 2 proibisce la restrizione preventiva e la responsabilità post-pubblicazione tranne in casi stretti, statutariamente definiti, che devono essi stessi essere giustificabili in una società libera. Il paragrafo 4 codifica il diritto di accesso ai documenti dello stato e dei comuni. Il paragrafo 6 impone un obbligo positivo alle autorità statali di creare condizioni che facilitino il discorso pubblico aperto e informato. La riforma del 2004 è stata redatta da una commissione parlamentare (la Ytringsfrihetskommisjonen) ed è generalmente letta come costituzionalizzante un dovere positivo dello stato di sostenere, non solo tollerare, la libera espressione.

La Norvegia è fuori dall'UE. Cosa significa per il GDPR?

La Norvegia è membro dello Spazio Economico Europeo (SEE) ma non dell'Unione Europea. Il GDPR (Regolamento (UE) 2016/679) si applica in Norvegia tramite la Decisione 154/2018 del Comitato Misto SEE, che lo ha incorporato nell'Allegato XI all'Accordo SEE; è implementato domesticamente da Personopplysningsloven (LOV-2018-06-15-38). Gli obblighi sostanziali sono identici a quelli che affronta un provider con sede UE: minimizzazione Articolo 5, cancellazione Articolo 17, l'intero regime di diritti GDPR. La differenza strutturale è giurisdizionale: i tribunali norvegesi interpretano il GDPR attraverso la Corte EFTA (principio di omogeneità) piuttosto che riferimenti preliminari diretti alla Corte di Giustizia dell'Unione Europea (CJEU). In pratica la Corte EFTA segue da vicino le sentenze della CJEU, ma è istituzionalmente distinta e la Corte Suprema norvegese (Høyesterett) mantiene l'autorità interpretativa finale.

Perché SEE-non-UE conta per il procedimento legale transfrontaliero?

Questo è il vantaggio strutturale su cui vale la pena essere precisi. Il pacchetto e-Evidence UE (Regolamento (UE) 2023/1543 e la direttiva di accompagnamento) crea Ordini Europei di Produzione e Ordini Europei di Conservazione che uno Stato membro può notificare direttamente a un provider di servizi in un altro Stato membro, con finestre di risposta comparativamente brevi. La Norvegia non è uno Stato membro UE e non è parte di e-Evidence. Le richieste transfrontaliere rivolte a un server a Oslo passano quindi attraverso canali più vecchi, più lenti, supervisionati giudizialmente: la Convenzione UE MLA del 2000 (la Norvegia è associata via Schengen), strumenti del Consiglio d'Europa o MLAT bilaterali. Nessuno di questi è veloce o diretto quanto e-Evidence. Non è invisibilità; è frizione procedurale.

Chi è Datatilsynet e qual è il suo record di enforcement?

Datatilsynet è l'Autorità norvegese per la Protezione dei Dati, con sede a Oslo. È coerentemente classificato tra i DPA europei più assertivi nelle indagini pubblicate (notevolmente i report annuali di enforcement di EDRi). Le azioni recenti di alto profilo includono la sanzione Grindr (2021, 65 milioni NOK per gestione illegittima del consenso), la decisione Meta sulla pubblicità comportamentale (2023, che ha portato alla sospensione temporanea della pubblicità comportamentale su Facebook e Instagram in tutta l'UE/SEE via la procedura d'urgenza EDPB) e l'enforcement continuo sull'eccesso biometrico. Per un cliente questo significa che i diritti GDPR non sono solo incorporati per trattato — sono attivamente applicati da un regolatore con documentata volontà di agire.

E PST e i servizi di intelligence norvegesi?

Politiets sikkerhetstjeneste (PST) è il Servizio di Sicurezza della Polizia norvegese, l'agenzia domestica di sicurezza e contro-intelligence. Etterretningstjenesten (E-tjenesten) è il servizio di intelligence militare estero. PST opera sotto la Legge di Polizia e la Legge sul Servizio di Intelligence Civile del 2016 con supervisione parlamentare del Comitato EOS. La Legge sul Servizio di Intelligence del 2020 (etterretningstjenesteloven) ha dato a E-tjenesten nuovi poteri per la raccolta bulk di traffico transfrontaliero — questi sono stati oggetto di una sfida del 2021 alla Corte Europea dei Diritti dell'Uomo che ha rilevato deficienze procedurali; il Parlamento norvegese ha approvato emendamenti nel 2023 per indirizzarle. Il regime attuale mira al contro-terrorismo e contro-intelligence su flussi transfrontalieri, non a clienti di hosting ordinari; come altrove, nessuna giurisdizione sostituisce la cifratura a livello applicativo contro un avversario state-actor.

La Norvegia ha reintrodotto la conservazione dei dati?

Questo è un dibattito attivo su cui vale la pena essere onesti. La Norvegia ha implementato la Direttiva UE Conservazione Dati (2006/24/CE) nel 2011, ma l'ha sospesa prima che entrasse in vigore dopo la sentenza della CJEU Digital Rights Ireland (2014) che ha annullato la direttiva. Dal 2022 ci sono state proposte periodiche del Ministero di Giustizia per reintrodurre la conservazione mirata di indirizzi IP per indagini su reati gravi. Alla data di questo articolo nessun obbligo generale di conservazione si applica ai provider di hosting in Norvegia. NordBastion non è soggetta a conservazione bulk; ritiniamo solo ciò che è operativamente necessario, secondo le pianificazioni pubblicate nel report di trasparenza. Se il panorama legale cambia materialmente, il warrant canary lo rifletterà.

La Norvegia è membro NATO — questo compromette la giurisdizione?

La Norvegia è membro fondatore NATO dal 1949 e ospita sostanziale infrastruttura alleata. L'appartenenza NATO non crea, di per sé, obblighi di procedimento legale transfrontaliero contro clienti di hosting; opera ai livelli militare e di intelligence, non nella pipeline ordinaria di procedimento legale che raggiunge un data centre di Oslo. L'inquadramento onesto è lo stesso per SÄPO in Svezia o Supo in Finlandia: la cooperazione di signals-intelligence esiste, è vincolata da statuto domestico e supervisione parlamentare, e non è il rischio quotidiano che affronta un carico di lavoro di hosting ordinario — ma è una parte reale del quadro se il carico di lavoro attira genuinamente avversari state-actor.

Un tribunale norvegese può obbligare NordBastion a identificare un cliente?

Solo attraverso un ordine di un tribunale norvegese, su un soggetto nominato, per dati che effettivamente deteniamo — e quell'intersezione è stretta per design. Lo Straffeprosessloven norvegese richiede supervisione giudiziaria per gli ordini di produzione. La Legge norvegese sulla Responsabilità dei Media (Lov om redaksjonell uavhengighet og ansvar i redaktørstyrte journalistiske medier, 2020) e Straffeprosessloven § 125 creano un forte privilegio di protezione delle fonti per giornalisti e collaboratori editoriali. Per i clienti di hosting ordinari, il limite vincolante è ciò che non esiste: non raccogliamo identità al signup, non riteniamo dati di carta di pagamento, e i log dell'infrastruttura sono tenuti secondo la rotazione pubblicata. Ciò che non esiste non può essere imposto.

Come la Corte EFTA interagisce con la giurisprudenza CJEU sui dati?

Sotto il principio di omogeneità SEE (Articolo 6 SEE, Articolo 3 dell'Accordo Corte-ESA), la Corte EFTA è obbligata a interpretare il diritto UE incorporato nel SEE coerentemente con le sentenze CJEU — sia quelle emesse prima dell'Accordo SEE sia, in pratica, quelle emesse dopo. L'ambiente post-Schrems II è il caso di test live: le sentenze CJEU sull'adeguatezza del trasferimento dei dati (Schrems II, C-311/18, 2020; Meta v. Bundeskartellamt, C-252/21, 2023) fluiscono nel diritto norvegese via interpretazione della Corte EFTA, ma i tribunali norvegesi hanno un passo procedurale addizionale dove l'esecutivo può, in principio, esercitare riserve SEE. In pratica questo è raramente usato per il diritto sulla protezione dei dati; è menzionato per completezza.

Hosting privato, costruito nel Nord.