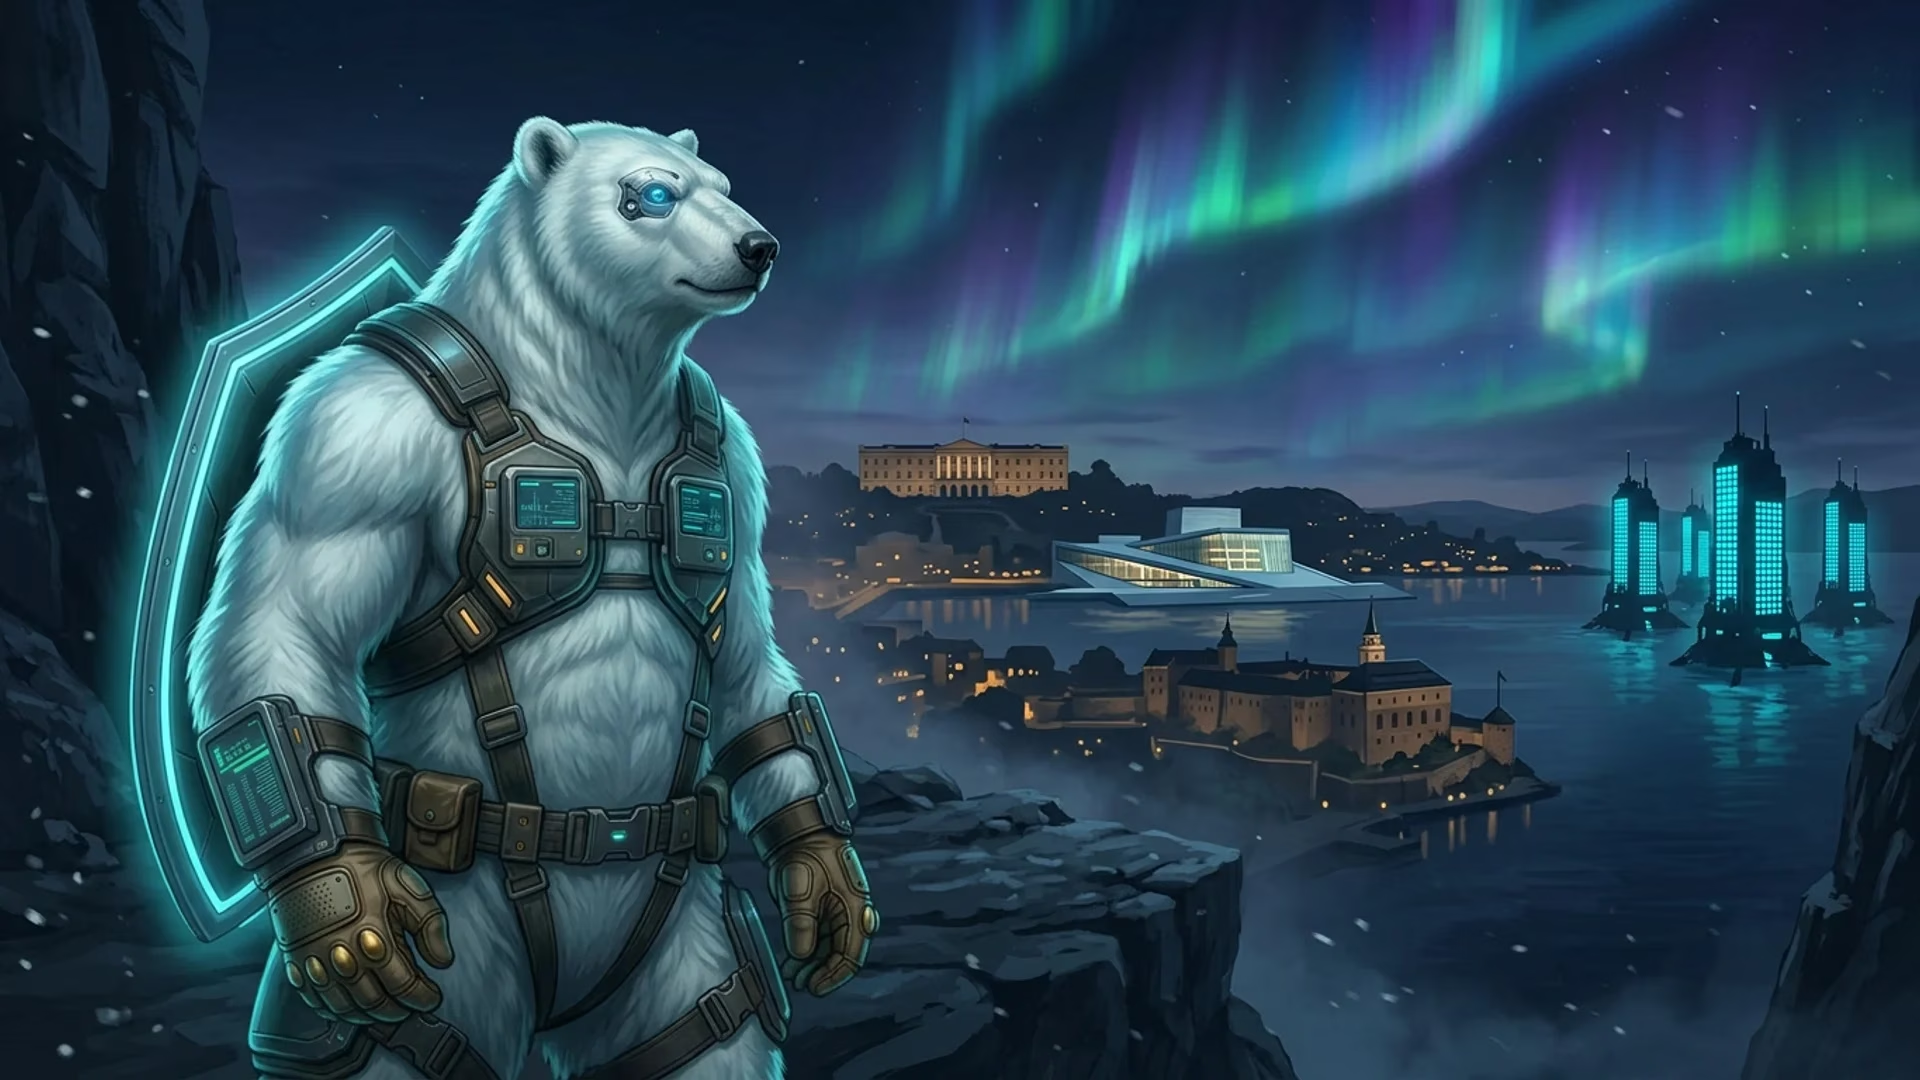
편집 구성: 노르웨이 헌법 언론 자유 장면 — Eidsvoll의 화강암 단상에 묶인 Grunnloven 권, 차가운 겨울 빛 속의 오슬로 피요르드 실루엣, 부두에서 망을 보는 NordBastion 북극곰 마스코트
사법권 · Norway · 헌법 심층 탐구

노르웨이.
제100조 표현. EEA 내부, EU 외부. 실제 헤지.

오슬로의 서버에 도달하는 체제에 대한 깊은 읽기: Grunnloven 제100조 (1814 / 2004년 개혁), Personopplysningsloven, Datatilsynet — 그리고 EEA 내부이지만 유럽 사법 재판소 외부에 있는 구조적 이점.

요약
  • 01

    2004년에 개혁된 1814년 Grunnloven 제100조는 표현을 성문화하고, 사전 제한을 금지하며, 담론을 촉진할 긍정적 국가 의무를 부과합니다.

  • 02

    GDPR은 EEA 통합 (Personopplysningsloven 2018)을 통해 적용됩니다 — 그러나 노르웨이는 EU e-Evidence 및 직접 CJEU 관할권 외부에 있습니다.

  • 03

    솔직한 한계: 1949년 이래 NATO, PST + E-tjenesten 신호 권한 (2020 + 2023 개정), 반복되는 데이터 보유 제안.

체제

1814년 헌법, 2004년 표현 개혁. EEA 내부. EU 외부.

노르웨이 Grunnloven은 1814년 5월 17일 Eidsvoll에서 서명되었으며 세계에서 여전히 시행 중인 두 번째로 오래된 단일 문서 헌법입니다 (미국 다음). 그 이후 두 세기에 걸쳐 실질적으로 개정되었지만 결코 대체되지 않았습니다. 호스팅 제공자에게 가장 중요한 개정은 의회 Ytringsfrihetskommisjonen에 의해 작성되고 Storting에 의해 만장일치로 채택된 제100조의 2004년 개혁입니다. 그것은 유럽에서 더 광범위한 언론 자유 조항 중 하나를 만들어냈습니다.

제100조는 이제 "표현의 자유가 있어야 한다"는 평탄한 진술로 시작합니다. 제2항은 자유 사회에서 정당화 가능해야 하는 좁고 법령으로 정의된 사례를 제외하고는 사전 제한과 출판 후 책임을 금지합니다 — 비례성 검토를 헌법 텍스트에 직접 가져오는 구조. 제4항은 국가와 시정촌의 문서에 대한 공공 접근권을 성문화합니다. 제6항이 특이한 것입니다: 그것은 개방되고 정보에 입각한 공공 담론을 촉진하는 조건을 만들 긍정적 의무를 국가 당국에 부과합니다. 노르웨이 헌법 주석자 (Eggen, Kierulf, Bing)는 § 100(6)을 단순히 관용이 아닌 자유 표현의 인프라를 지원할 국가에 대한 헌법적 의무로 해석합니다.

데이터 보호에 대해, 노르웨이는 특이한 관할권 위치에 자리합니다: 유럽 경제 지역 (EEA)의 회원국이지만 유럽 연합의 회원국은 아닙니다. GDPR (규정 (EU) 2016/679)은 EEA 협정의 부속서 XI에 그것을 통합한 EEA 공동 위원회의 결정 154/2018에 의해 노르웨이에 적용됩니다; Personopplysningsloven (LOV-2018-06-15-38)에 의해 국내에서 시행됩니다. 실질적 의무는 EU 기반 제공자가 직면하는 것과 동일합니다. 구조적 차이는 관할권상: 노르웨이 법원은 CJEU에 대한 직접 사전 참조가 아닌 EFTA 법원 (EEA 동질성 원칙 하)을 통해 GDPR을 해석합니다. 실제로 EFTA 법원은 CJEU 판결을 면밀히 추적합니다; 이론적으로는 추가적인 해석 유연성 계층이 하나 있습니다.

구조적 이점은 국경 간 법적 절차에 있습니다. EU e-Evidence 패키지 — 규정 (EU) 2023/1543 및 동반 지침 — 는 비교적 짧은 응답 창과 함께 한 회원국이 다른 회원국의 제공자에게 송달할 수 있는 직접 유럽 생산 명령과 유럽 보존 명령을 만듭니다. 노르웨이는 EU 회원국이 아니며 e-Evidence의 당사국이 아닙니다. 따라서 오슬로의 서버를 겨냥한 국경 간 요청은 더 오래되고, 더 느린 채널을 통해 진행됩니다: 2000년 EU MLA 협약 (노르웨이는 셰겐을 통해 연결됨), 유럽 평의회 도구, 양자 MLAT. 비가시성이 아닙니다 — 의미 있는 절차적 마찰입니다.

세 가지 읽기

규제 기관, 헤지, 한계. 세 가지 모두 중요합니다.

노르웨이는 스웨덴이나 핀란드의 복사 붙여넣기가 아닙니다. 다른 관할권 형태이며 — 그 형태가 핵심입니다.

규제 기관 · Datatilsynet

유럽에서 가장 단호한 DPA 중 하나

문서화된 시행: Grindr (NOK 65M, 2021); EDPB 긴급 절차를 트리거하고 Facebook과 Instagram에서 동의 없는 행동 광고의 유럽 전역 중단을 일으킨 2023년 Meta 행동 광고 결정; 2024~2025년에 걸친 계속되는 생체 인식 좁히기.

고객에 대한 효과: GDPR 권리는 단순히 EEA 조약으로 통합된 것이 아닙니다 — 그것들은 게시된 조치가 노르웨이 국경을 넘어 유럽 데이터 보호법을 형성한 규제 기관에 의해 시행됩니다.

헤지 · EU 없는 EEA

동일한 데이터 법, 다른 절차 파이프

GDPR 본질이 적용됩니다 (Personopplysningsloven 2018). EU e-Evidence는 적용되지 않습니다. 국경 간 요청은 MLAT, 유럽 평의회 도구, 또는 셰겐을 통한 2000년 EU MLA 협약을 통해 실행되어야 합니다 — 더 느리고, 사법적으로 감독되며, 이중 범죄성 요건과 함께.

이것은 워크로드 형태 질문입니다: 모델이 EU 국경 간 생산을 위협으로 취급한다면, 노르웨이는 e-Evidence 천장 없이 동일한 데이터 보호 기준선을 제공합니다.

한계 · 솔직히

NATO, PST, 보유 논쟁

창립 NATO 회원국 (1949). 2020년 정보 서비스법은 E-tjenesten에게 국경 간 흐름에 대한 대량 수집 권한을 부여했습니다; 2021년 ECtHR 판결은 절차적 결함을 발견했습니다; 2023년 Storting 개정안이 그것들을 해결했습니다. 2022년 이래 표적 IP 주소 보유에 대한 반복되는 법무부 제안.

제100조는 이 모든 것을 헌법적으로 여전히 제약하고, 의회 EOS 위원회 감독은 실제입니다 — 그러나 한계의 형태는 스웨덴이나 핀란드와 구조적으로 다르며, 알 가치가 있습니다.

결론

워크로드가 EU 국경 간 생산 명령 없는 GDPR 등급 데이터 보호가 필요할 때 노르웨이를 선택하십시오.

모델이 EU 관할권 자체를 위협으로 취급할 때 — 제5조 최소화, 제17조 삭제 및 GDPR 권리 체제의 나머지가 원하시는 기준선이지만, EU e-Evidence 직접 국경 간 명령이 벗어나고 싶으신 천장일 때 — 노르웨이가 올바른 답입니다. EEA 회원국 자격은 동일한 실질적 데이터 법을 제공합니다. EU 비회원국 자격은 가장 빠른 법적 절차 파이프 외부에 머무르게 합니다.

모든 워크로드에 올바른 답은 아닙니다. 우선순위가 가장 깊은 판례법을 가진 가장 오래된 헌법적 언론 자유 법령이라면, 스웨덴이 여전히 표준 선택입니다. 우선순위가 연합에서 가장 강력한 출처 거부 법령이라면, 핀란드입니다. 우선순위가 대륙 유럽으로부터의 완전한 지리적 거리라면, 아이슬란드입니다.

노르웨이가 다른 어디에서도 주지 않는 것: GDPR 본질 + EEA 형태의 절차, 담론을 촉진할 긍정적 국가 의무를 가진 헌법, 그리고 대륙에서 가장 단호한 데이터 보호 규제 기관 중 하나 — EU의 직접 국경 간 생산 명령 체제 내부에 자리하지 않고.

FAQ · 노르웨이 법

헌법, EEA, 판례법.

제100조, EEA가 EU가 아닌 자세, Datatilsynet, 그리고 반복되는 데이터 보유 제안에 대한 구체적인 질문.

노르웨이 헌법 제100조는 실제로 무엇을 말합니까?

Grunnloven (노르웨이 헌법, 1814년 5월 17일자) 제100조는 2004년 개정에 의해 실질적으로 개혁되었으며 이제 유럽에서 더 광범위한 언론 자유 조항 중 하나로 해석됩니다. 제1항은 "표현의 자유가 있어야 한다"고 명시합니다. 제2항은 자유 사회에서 정당화 가능해야 하는 좁고 법령으로 정의된 사례를 제외하고는 사전 제한과 출판 후 책임을 금지합니다. 제4항은 국가와 시정촌의 문서에 대한 접근권을 성문화합니다. 제6항은 개방되고 정보에 입각한 공공 담론을 촉진하는 조건을 만들 긍정적 의무를 국가 당국에 부과합니다. 2004년 개혁은 의회 위원회 (Ytringsfrihetskommisjonen)에 의해 작성되었으며 일반적으로 단순히 관용이 아닌 자유 표현을 지원할 국가에 대한 긍정적 의무의 헌법화로 해석됩니다.

노르웨이는 EU 외부에 있습니다. GDPR에 대해 무엇을 의미합니까?

노르웨이는 유럽 경제 지역 (EEA)의 회원국이지만 유럽 연합의 회원국이 아닙니다. GDPR (규정 (EU) 2016/679)은 EEA 공동 위원회의 결정 154/2018을 통해 노르웨이에 적용되며, 이는 그것을 EEA 협정의 부속서 XI에 통합했습니다; Personopplysningsloven (LOV-2018-06-15-38)에 의해 국내에서 시행됩니다. 실질적 의무는 EU 기반 제공자가 직면하는 것과 동일합니다: 제5조 최소화, 제17조 삭제, 전체 GDPR 권리 체제. 구조적 차이는 관할권상: 노르웨이 법원은 유럽 사법 재판소 (CJEU)에 대한 직접 사전 참조가 아닌 EFTA 법원 (동질성 원칙)을 통해 GDPR을 해석합니다. 실제로 EFTA 법원은 CJEU 판결을 면밀히 추적하지만, 제도적으로 구별되며 노르웨이 대법원 (Høyesterett)이 최종 해석 권한을 유지합니다.

EEA가 EU가 아닌 것이 왜 국경 간 법적 절차에 중요합니까?

이것이 정밀해야 할 가치가 있는 구조적 이점입니다. EU e-Evidence 패키지 (규정 (EU) 2023/1543 및 동반 지침)는 비교적 짧은 응답 창과 함께 한 회원국이 다른 회원국의 서비스 제공자에게 직접 송달할 수 있는 유럽 생산 명령과 유럽 보존 명령을 만듭니다. 노르웨이는 EU 회원국이 아니며 e-Evidence의 당사국이 아닙니다. 따라서 오슬로의 서버를 겨냥한 국경 간 요청은 더 오래되고, 더 느리고, 사법적으로 감독되는 채널을 통해 진행됩니다: 2000년 EU MLA 협약 (노르웨이는 셰겐을 통해 연결됨), 유럽 평의회 도구, 또는 양자 MLAT. 이들 중 어느 것도 e-Evidence만큼 빠르거나 직접적이지 않습니다. 비가시성이 아닙니다; 절차적 마찰입니다.

Datatilsynet은 누구이며 시행 기록은 어떻습니까?

Datatilsynet은 오슬로에 본사를 둔 노르웨이 데이터 보호 당국입니다. 그것은 일관되게 게시된 설문조사 (특히 EDRi 연간 시행 보고서)에서 더 단호한 유럽 DPA 중 하나로 평가됩니다. 최근의 고프로필 조치는 Grindr 벌금 (2021, 불법 동의 처리에 대해 NOK 65M), Meta 행동 광고 결정 (2023, EDPB 긴급 절차를 통해 EU/EEA 전역에서 Facebook과 Instagram의 행동 광고 일시 중단으로 이어짐), 그리고 생체 인식 과도에 대한 계속되는 시행을 포함합니다. 고객에게 이는 GDPR 권리가 단순히 조약으로 통합된 것이 아님을 의미합니다 — 그것들은 행동할 공표된 의지가 있는 규제 기관에 의해 적극적으로 시행됩니다.

PST와 노르웨이 정보 기관은 어떻습니까?

Politiets sikkerhetstjeneste (PST)는 노르웨이 경찰 보안 서비스, 국내 보안 및 방첩 기관입니다. Etterretningstjenesten (E-tjenesten)은 외국 군사 정보 기관입니다. PST는 EOS 위원회의 의회 감독과 함께 경찰법과 2016년 민간 정보 서비스법 하에 운영됩니다. 2020년 정보 서비스법 (etterretningstjenesteloven)은 E-tjenesten에게 국경 간 트래픽의 대량 수집을 위한 새로운 권한을 부여했습니다 — 이들은 절차적 결함을 발견한 2021년 유럽인권재판소 도전의 대상이었습니다; 노르웨이 의회는 그것들을 해결하기 위해 2023년에 개정안을 통과시켰습니다. 현재 체제는 일반 호스팅 고객이 아닌 국경 간 흐름의 대테러와 방첩을 표적으로 합니다; 다른 곳과 마찬가지로, 어떤 관할권도 국가 행위자 적에 대한 애플리케이션 계층 암호화를 대체할 수 없습니다.

노르웨이가 데이터 보유를 재도입했습니까?

이것은 솔직할 가치가 있는 활발한 논쟁입니다. 노르웨이는 2011년에 EU 데이터 보유 지침 (2006/24/EC)을 시행했지만, CJEU의 Digital Rights Ireland 판결 (2014)이 지침을 무효화한 후 발효되기 전에 그것을 중단했습니다. 2022년 이래 중대 범죄 조사를 위해 표적 IP 주소 보유를 재도입하려는 주기적인 법무부 제안이 있었습니다. 이 기사의 날짜 기준으로 노르웨이의 호스팅 제공자에게 일반 보유 의무가 적용되지 않습니다. NordBastion은 대량 보유 대상이 아닙니다; 저희는 투명성 보고서에 게시된 일정으로 운영적으로 필요한 것만 보유합니다. 법적 환경이 실질적으로 변경되면, 영장 카나리아가 그것을 반영할 것입니다.

노르웨이는 NATO 회원국입니다 — 그것이 관할권을 손상시킵니까?

노르웨이는 1949년 이래 창립 NATO 회원국이었으며 상당한 동맹 인프라를 호스팅합니다. NATO 회원국 자격은, 자체적으로, 호스팅 고객에 대한 국경 간 법적 절차 의무를 만들지 않습니다; 그것은 오슬로 데이터센터에 도달하는 일반 법적 절차 파이프라인이 아닌 군사 및 정보 계층에서 운영됩니다. 솔직한 구성은 스웨덴의 SÄPO나 핀란드의 Supo에 대한 것과 동일합니다: 신호 정보 협력이 존재하고, 국내 법령과 의회 감독에 의해 제약되며, 일반 호스팅 워크로드가 직면하는 일상적인 리스크가 아닙니다 — 그러나 워크로드가 진정으로 국가 행위자 적을 끌어들이면 그림의 실제 부분입니다.

노르웨이 법원이 NordBastion에게 고객을 식별하도록 강제할 수 있습니까?

오로지 노르웨이 법원 명령을 통해, 명시된 대상에 대해, 저희가 실제로 보유하는 데이터에 대해서만 — 그리고 그 교차는 설계상 좁습니다. 노르웨이 형사 절차법 (Straffeprosessloven)은 생산 명령에 대해 사법 감독을 요구합니다. 노르웨이 미디어 책임법 (Lov om redaksjonell uavhengighet og ansvar i redaktørstyrte journalistiske medier, 2020)과 형사 절차법 § 125는 저널리스트와 편집 협력자를 위한 강력한 출처 보호 특권을 만듭니다. 일반 호스팅 고객의 경우, 구속력 있는 한계는 존재하지 않는 것입니다: 저희는 가입 시 신원을 수집하지 않고, 결제 카드 데이터를 보유하지 않으며, 인프라 로그는 게시된 회전으로 보관됩니다. 존재하지 않는 것은 강제될 수 없습니다.

EFTA 법원은 데이터에 대한 CJEU 판례법과 어떻게 상호 작용합니까?

EEA 동질성 원칙 (EEA 제6조, ESA 법원 협정 제3조) 하에, EFTA 법원은 EEA에 통합된 EU 법을 CJEU 판결과 일치하여 해석할 의무가 있습니다 — EEA 협정 이전에 내려진 것과, 실제로, 이후에 내려진 것 모두. Schrems II 이후 환경이 라이브 테스트 사례입니다: 데이터 전송 적정성에 대한 CJEU 판결 (Schrems II, C-311/18, 2020; Meta v. Bundeskartellamt, C-252/21, 2023)이 EFTA 법원 해석을 통해 노르웨이 법으로 흐르지만, 노르웨이 법원은 행정부가 원칙적으로 EEA 유보를 행사할 수 있는 한 가지 추가 절차 단계를 가집니다. 실제로 이것은 데이터 보호법에 거의 사용되지 않습니다; 완전성을 위해 언급됩니다.

북유럽에서 구축한 프라이빗 호스팅.