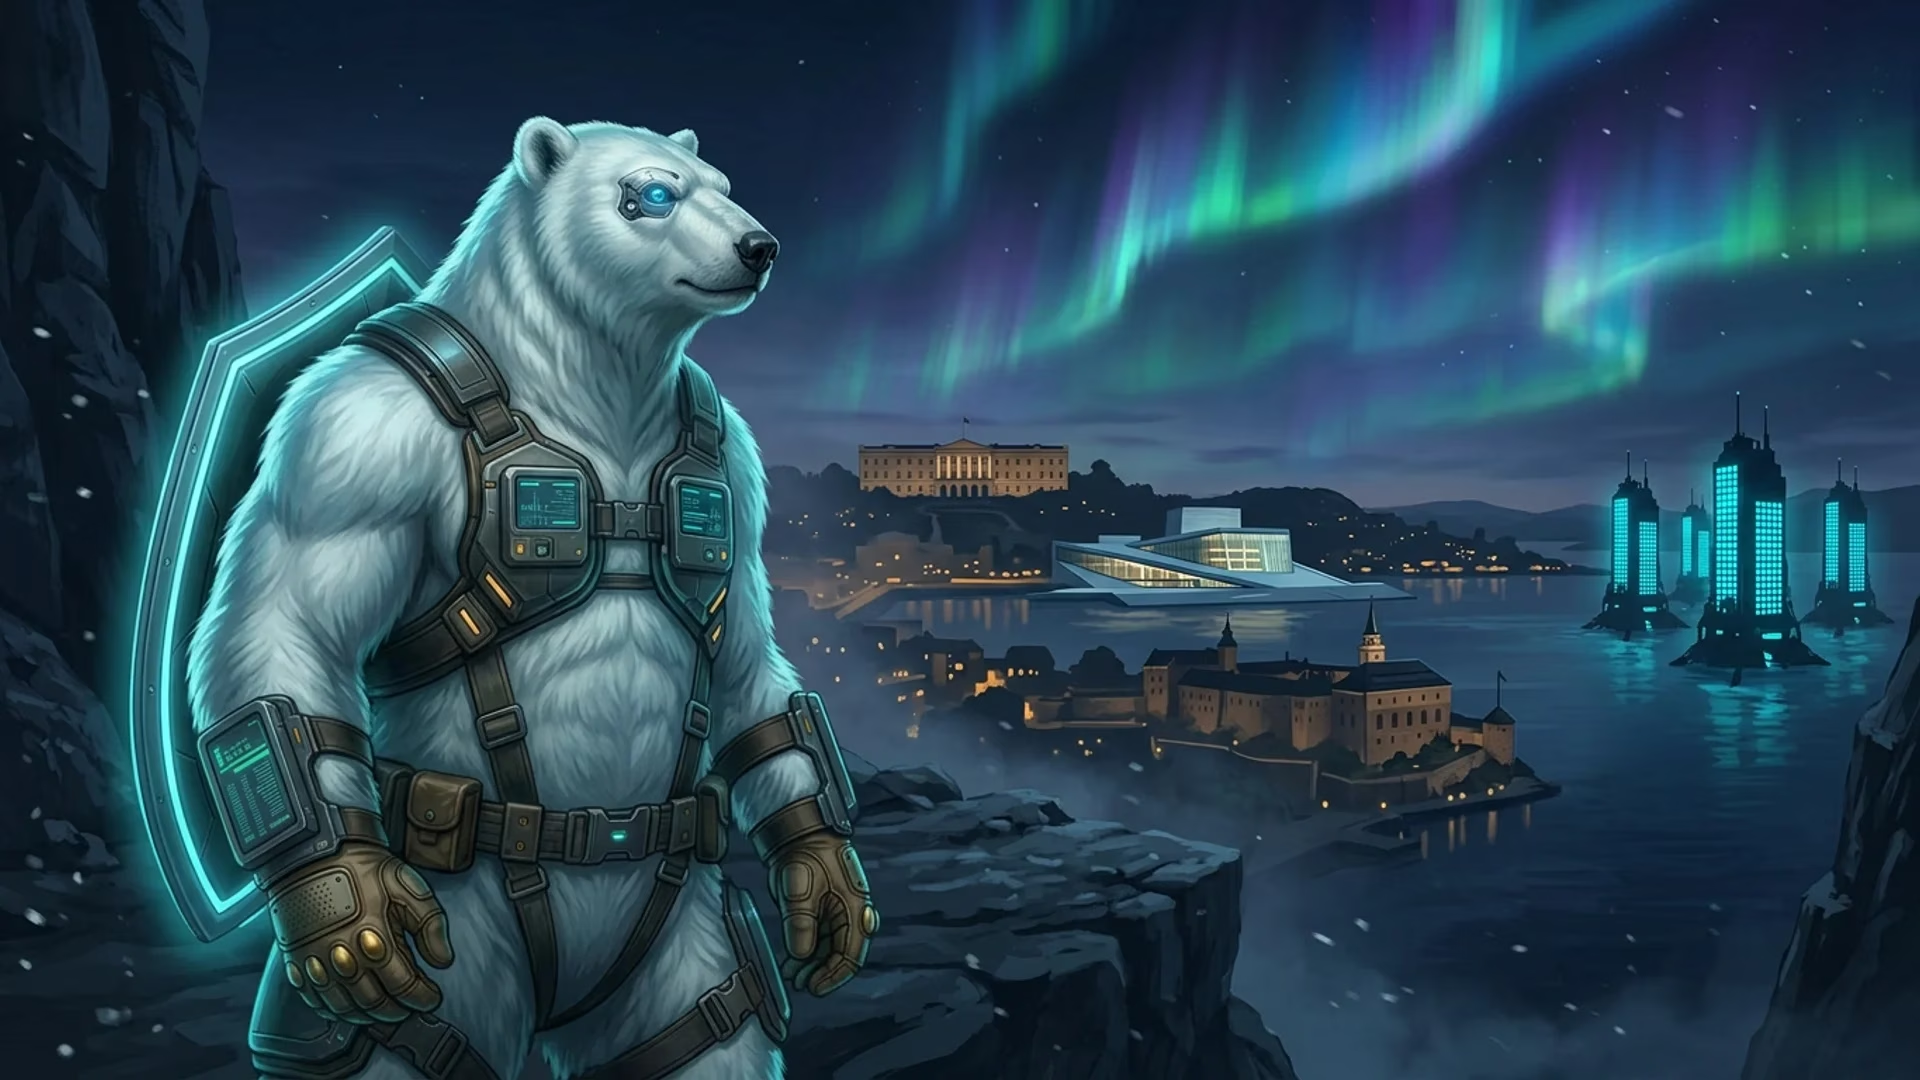
编辑构图:一幕挪威宪法新闻自由场景——一本装订成册的 Grunnloven 放在 Eidsvoll 的花岗岩柱基上,奥斯陆峡湾的剪影笼罩在冷冬光下,NordBastion 北极熊吉祥物在码头上值守
司法管辖区 · 挪威 · 宪法深度解读

挪威。
第 100 节表达自由。EEA 之内,EU 之外。真实存在的对冲。

对延伸到一台奥斯陆服务器之上的法律体系的深度解读:Grunnloven 第 100 节(1814 / 2004 年改革)、Personopplysningsloven、Datatilsynet——以及「身处 EEA 内、欧盟法院之外」的结构性优势。

简而言之
  • 01

    1814 年 Grunnloven 第 100 节(2004 年改革)将表达自由写入宪法、禁止事前限制,并对国家施加便利公共讨论的正面义务。

  • 02

    GDPR 通过 EEA 纳入(Personopplysningsloven 2018)而适用——但挪威在 EU e-Evidence 和直接 CJEU 管辖之外。

  • 03

    诚实的局限:自 1949 起加入 NATO、PST + E-tjenesten 的信号情报权力(2020 加 2023 修订)、反复出现的数据保留方案。

法律体系

一部 1814 年的宪法、一次 2004 年的表达自由改革。在 EEA 之内。在 EU 之外。

挪威 Grunnloven 于 1814 年 5 月 17 日在 Eidsvoll 签署,是世界上至今仍生效的第二古老的单一文件宪法(仅次于美国)。在此后两个世纪中它被大量修订,但从未被替换。对主机服务商最重要的修订是 2004 年对第 100 节的改革,由议会 Ytringsfrihetskommisjonen 起草,并由 Storting 议会一致通过。它产生了欧洲较为宽阔的新闻自由条款之一。

第 100 节如今以一句平实的「There shall be freedom of expression」(应有表达自由)开场。第 2 款禁止事前限制和事后追责,除非属于法律明文定义的狭窄情形,且该限制本身在自由社会中必须可被证立——这种结构把比例性审查直接纳入了宪法文本。第 4 款将公共访问国家和市政文件的权利写入宪法。第 6 款则不同寻常:它对国家当局施加正面义务,要求其创造条件以便于开放和知情的公共讨论。挪威宪法评论者(Eggen、Kierulf、Bing)把 § 100(6) 解读为国家不仅要容忍、而且要支持表达自由基础设施的宪法义务。

在数据保护上,挪威处于一个不寻常的司法位置:它是欧洲经济区(EEA)成员,但不是欧盟成员。GDPR(《欧盟条例 2016/679》)通过 EEA 联合委员会第 154/2018 号决定(将其纳入 EEA 协议附件 XI)在挪威适用;其国内执行性法令是 Personopplysningsloven(LOV-2018-06-15-38)。实体义务与欧盟内服务商一致。结构性差异在于司法管辖:挪威法院通过 EFTA 法院(基于 EEA 同质性原则)解释 GDPR,而不是直接向 CJEU 做先决裁决移送。在实践中 EFTA 法院紧密追踪 CJEU 裁定;理论上多出一层解释弹性。

结构性优势体现在跨境法律程序上。EU e-Evidence 一揽子立法——《欧盟条例 2023/1543》与配套指令——创设了一国成员国可直接向另一国服务商送达的「欧洲调取令」和「欧洲保全令」,回应窗口相对较短。挪威不是欧盟成员国,也不是 e-Evidence 的缔约方。因此针对位于奥斯陆的服务器的跨境请求要走更老、更慢的渠道:2000 年欧盟 MLA 公约(挪威通过申根关联接入)、欧洲委员会文书、双边 MLAT。这不是不可见——是有意义的程序摩擦。

三种解读

监管机构、对冲、局限。三者都重要。

挪威不是瑞典或芬兰的复制粘贴。它是另一种司法形态——而这种形态正是关键。

监管机构 · Datatilsynet

欧洲最强硬的 DPA 之一

已记录的执法:Grindr(6500 万挪威克朗,2021);2023 年的 Meta 行为广告决定,触发 EDPB 紧急程序,并在欧洲范围内导致 Facebook 和 Instagram 上未经同意的行为广告被暂停;2024–2025 年间持续对生物识别加以缩限。

对客户的影响:GDPR 权利不仅是通过 EEA 条约纳入——还由一个其公开行动已塑造了挪威国界之外的欧洲数据保护法的监管机构在执行。

对冲 · EEA 而非 EU

相同的数据法、不同的程序管道

GDPR 实体内容适用(Personopplysningsloven 2018)。EU e-Evidence 不适用。跨境请求必须走 MLAT、欧洲委员会文书,或通过申根接入的 2000 年欧盟 MLA 公约——更慢、受司法监督、要求双重定罪。

这是一个关于工作负载形态的问题:如果你的模型把 EU 跨境调取令视为威胁,挪威给你的是相同的数据保护底线、却没有那个 e-Evidence 的顶。

局限 · 诚实地

NATO、PST、保留辩论

NATO 创始成员(1949)。2020 年《情报服务法》赋予 E-tjenesten 对跨境流量进行批量采集的权力;2021 年欧洲人权法院裁定其存在程序缺陷;2023 年 Storting 议会的修订加以应对。自 2022 年起司法部反复提出针对性 IP 地址保留方案。

第 100 节在宪法层面仍然约束这一切,议会 EOS 委员会的监督也是真实存在的——但这些限制的形状在结构上与瑞典或芬兰不同,值得了解。

结论

当工作负载需要GDPR 级别的数据保护、但不希望被 EU 跨境调取令覆盖时,选择挪威。

当你的模型把欧盟司法管辖本身视为威胁时——你想要 GDPR 第 5 条最小化、第 17 条删除权及其余权利体系作为底线,但希望摆脱 EU e-Evidence 直接跨境调取令这个顶——挪威就是正确答案。EEA 成员身份给你相同的实体数据法。非 EU 成员身份让你处于最快的法律程序管道之外。

它并不是每一种工作负载的正确答案。如果你的优先事项是案例法最深厚的最古老宪法新闻自由法案,瑞典仍然是经典之选。如果你的优先事项是欧盟内最强的消息来源拒绝法令,那是芬兰。如果你的优先事项是与欧洲大陆的完全地理距离,那是冰岛。

挪威能给你而别处给不了的:GDPR 实体加上 EEA 形态的程序、一部对国家施加便利公共讨论正面义务的宪法、以及欧洲大陆上最强硬的数据保护监管机构之一——同时不处于 EU 直接跨境调取令制度之内。

常见问题 · 挪威法律

宪法、EEA、案例法。

关于第 100 节、「EEA 而非 EU」姿态、Datatilsynet 以及反复出现的数据保留方案的具体问题。

挪威宪法第 100 节实际上写了什么?

Grunnloven(《挪威宪法》,日期为 1814 年 5 月 17 日)第 100 节在 2004 年修订中被大幅改革,如今已是欧洲较为宽阔的新闻自由条款之一。第 1 款规定「There shall be freedom of expression」(应有表达自由)。第 2 款禁止事前限制和事后追责,除非属于法律明文定义的狭窄情形,且该限制本身在自由社会中必须可以被证立。第 4 款将访问国家和市政文件的权利写入宪法。第 6 款则对国家当局施加正面义务,要求其创造条件以便于开放和知情的公共讨论。2004 年的改革由议会委员会(Ytringsfrihetskommisjonen)起草,普遍被解读为把「国家不仅容忍、而且要支持表达自由」的正面义务写入了宪法。

挪威在欧盟之外。这对 GDPR 意味着什么?

挪威是欧洲经济区(EEA)成员,但不是欧盟成员。GDPR(《欧盟条例 2016/679》)通过 EEA 联合委员会第 154/2018 号决定纳入 EEA 协议附件 XI 而在挪威适用;在国内由 Personopplysningsloven(LOV-2018-06-15-38)实施。实体义务与欧盟内服务商完全相同:第 5 条最小化、第 17 条删除权,以及完整的 GDPR 权利体系。结构性差异在于司法管辖:挪威法院通过 EFTA 法院(基于同质性原则)解释 GDPR,而不是直接向欧盟法院(CJEU)做先决裁决移送。在实践中 EFTA 法院紧密追踪 CJEU 裁定,但在体制上各自独立,挪威最高法院(Høyesterett)保留最终解释权。

「EEA 而非 EU」对跨境法律程序为什么重要?

这是值得精确表述的结构性优势。EU e-Evidence 一揽子立法(《欧盟条例 2023/1543》和配套指令)创设了「欧洲调取令」和「欧洲保全令」,一国主管机关可直接向另一成员国的服务商送达,回应窗口相对较短。挪威不是欧盟成员国,也不是 e-Evidence 的缔约方。因此针对位于奥斯陆的服务器的跨境请求要走更老、更慢、受司法监督的渠道:2000 年欧盟 MLA 公约(挪威通过申根关联接入)、欧洲委员会文书或双边 MLAT。这些都没有 e-Evidence 那么快或那么直接。这不是不可见;这是程序摩擦。

Datatilsynet 是谁,其执法记录如何?

Datatilsynet 是挪威数据保护机构,总部位于奥斯陆。在已发表的调研(尤其是 EDRi 的年度执法报告)中,它一直被评为欧洲较为强硬的 DPA 之一。近期高曝光行动包括 Grindr 罚款(2021 年,因不当同意处理被罚 6500 万挪威克朗)、Meta 行为广告决定(2023 年,通过 EDPB 紧急程序导致 Facebook 和 Instagram 在 EU/EEA 范围内的行为广告被临时暂停),以及对生物识别越界的持续执法。对客户而言,这意味着 GDPR 权利不仅是通过条约纳入——还有一个具备公开行动意愿的监管机构在积极执行。

PST 和挪威情报机构呢?

Politiets sikkerhetstjeneste(PST)是挪威警察安全局,国内安全与反情报机构。Etterretningstjenesten(E-tjenesten)是对外军事情报机构。PST 在《警察法》和 2016 年《民事情报服务法》下运作,由议会的 EOS 委员会监督。2020 年的《情报服务法》(etterretningstjenesteloven)赋予 E-tjenesten 对跨境流量进行批量采集的新权力——这些权力曾在 2021 年欧洲人权法院的一项挑战中被裁定存在程序缺陷;挪威议会在 2023 年通过修订加以应对。当前的制度针对的是跨境流上的反恐与反情报,而不是普通主机客户;与其他地方一样,面对国家级对手时,任何司法辖区都无法替代应用层加密。

挪威重新引入了数据保留吗?

这是一场仍在进行、值得诚实面对的辩论。挪威在 2011 年实施了欧盟数据保留指令(2006/24/EC),但在 CJEU 的 Digital Rights Ireland 裁决(2014)推翻该指令之后、其生效前就予以暂停。自 2022 年以来,司法部周期性地提出针对严重犯罪调查、重新引入目标 IP 地址保留的方案。截至本文撰写之日,挪威对主机服务商没有普遍性保留义务。NordBastion 不受批量保留约束;我们只按透明度报告中公布的节奏保留运维上必要的内容。如果法律图景发生实质变化,令状金丝雀会反映这一点。

挪威是 NATO 成员——这会损害该司法管辖吗?

挪威自 1949 年起就是 NATO 创始成员国,并承载着大量盟军基础设施。NATO 成员身份本身并不产生针对主机客户的跨境法律程序义务;它在军事和情报层面运作,而不在通向奥斯陆数据中心的普通法律程序管道里。诚实的表述与瑞典 SÄPO 或芬兰 Supo 的情况一致:信号情报合作存在,但受国内法令和议会监督约束,且不是普通主机工作负载面临的日常风险——但如果工作负载真正会吸引国家级对手,它就是图景中真实的一部分。

挪威法院能强制 NordBastion 识别某客户吗?

只能通过一份挪威法院命令、针对具名主体、并涉及我们实际持有的数据——而且这个交集在设计上很窄。挪威《刑事诉讼法》(Straffeprosessloven)要求对调取令进行司法监督。挪威《媒体责任法》(Lov om redaksjonell uavhengighet og ansvar i redaktørstyrte journalistiske medier,2020)和《刑事诉讼法》§ 125 为记者和编辑协作者创设了强劲的消息来源保护特权。对普通主机客户而言,约束性边界是「不存在的东西」:我们在注册时不收集身份、不保留支付卡数据,基础设施日志按公开发布的节奏保留。不存在的东西无法被强制取得。

EFTA 法院在数据问题上如何与 CJEU 案例法互动?

根据 EEA 同质性原则(EEA 第 6 条、ESA-法院协议第 3 条),EFTA 法院有义务以与 CJEU 裁定一致的方式解释纳入 EEA 的欧盟法——既包括 EEA 协议之前作出的裁定,在实践中也包括其后作出的裁定。后 Schrems II 环境是活生生的检验:CJEU 关于数据传输充分性的裁定(Schrems II,C-311/18,2020;Meta v. Bundeskartellamt,C-252/21,2023)通过 EFTA 法院的解释流入挪威法,但挪威法院多出一道程序步骤,行政机关原则上可以行使 EEA 保留。在实务中,这一保留在数据保护法上很少被使用;提及它只是为了完整性。

私密托管,源自北欧。